关于信息系统项目的风险管理
电脑杂谈 发布时间:2020-05-15 15:18:53 来源:网络整理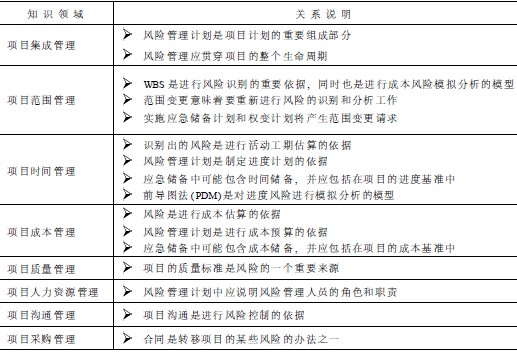
关于信息系统项目的风险管理
作者: 未知
总结: 目前,尽管中国的IT业取得了长足的进步,但与发达国家相比仍然存在很大差距. 信息系统项目的管理水平是重要的问题和差距之一. 信息系统项目管理中的风险管理直接关系到项目建设的质量和进度. 因此,加强信息系统项目的风险管理非常重要. 主要讨论了信息系统的风险管理.
关键字: 信息系统;风险识别;风险管理
中文图书馆分类号: F27文档标识号: A货号: 1671-7597(2010)1210145-01
进入21世纪后,中国的IT行业发展迅速,各种信息系统项目应运而生. 随着这些信息系统项目的建设,各行各业的工作效率也大大提高,促进了中国经济的发展. 接下来是信息系统项目的风险管理. 如何有效处理信息系统项目的风险管理是一个不容忽视的问题.
1. 信息系统项目的特征
1)成功标准的主观性. 信息系统是人机系统,是一种更复杂的系统形式. 与其他项目相比,确定成功标准通常更加困难. 找不到一个简单客观的标准来衡量信息系统的成功和管理实践中国信息系统的价值将取决于它是否“易于使用”和有效,因此人们不可避免地会具有一定程度评估相关项目开发和实施效果时的主观性.
2)客户需求经常变化. 当今的社会和组织处于竞争激烈且瞬息万变的市场经济体系中. 人们对管理信息的需求也在不断变化和增长. 因此,信息系统项目的组织结构和管理功能将根据用户的需求不断进行调整. 一方面,人们不断调整组织结构,以适应不断变化的信息市场. 另一方面,信息技术也应适应组织结构的调整. 由于这些潜在问题的影响,导致信息系统项目的开发目标发生变化.
3)技术方法还不够成熟. 尽管中国的信息技术已在一定程度上得到了很大的提高,并逐渐缩小了与国外发达国家的差距,但是技术方法仍不够成熟. 信息系统项目的开发需要一定的时间,但是新技术可能会在技术开发后出现. 因此,很难满足用户不断变化的需求.
2. 信息系统项目风险管理中的问题
1)缺乏项目管理人才. 当前,IT公司内部普遍缺少项目管理人才项目风险管理系统,而且缺乏具有全面项目管理知识和丰富实践经验的项目经理. 软件项目的项目经理主要或全部致力于特定的技术开发工作,而忽略各种项目管理任务可能会导致项目控制问题的“过度工作”. 此外,除了中国的一些国际知名IT公司外,大多数IT公司还没有设立项目管理部门和质量管理部门等组织. 否则,大型软件项目的开发需求自然就无法跟上风险管理方面的要求,从而导致许多项目失败.
2)项目风险意识薄弱. 由于当前的市场竞争如此激烈,再加上缺乏市场成熟度,很容易造成信息系统项目开发的恶性竞争风险. 为了满足客户的需求,他们常常忽略了必要的科学分析和评估,并签署了可能未完成的项目合同,这涉及很多风险. 这些风险的存在与项目风险意识薄弱有关.
3)风险识别和风险处理方法落后. 风险识别是信息系统项目风险管理的第一环节. 由于在信息系统项目开发的不同阶段可能会遇到风险,因此它还确定风险识别不是一次性的任务,在项目过程中必须是周期性的. 但是,由于与国外相比,中国风险管理理论和方法的引入较晚,因此许多信息系统项目经理难以确定项目所面临的真假风险,缺乏前瞻性的推测和关于已经存在的潜在风险的判断. 项目风险处理的方法也比较简单,风险管理的基础薄弱,影响了信息系统项目的风险识别与管理.
3. 信息系统项目的风险管理

信息系统项目的风险管理由项目经理在风险识别,风险估计和风险评估的基础上进行. 项目经理应在项目实施后采取积极行动,正确处理风险事件,并尽最大努力满足用户的信息需求.
1)制定风险管理计划. 一切都是预先建立的,而不是抢占. 风险管理计划的制定是开展信息系统风险管理的重要基础,在信息系统实施项目风险管理过程中起着重要的指导作用. 随后的风险识别,风险分析,风险处理和风险跟踪必须基于风险管理计划. 风险管理应由专门的团队或人员进行. 除了制定风险管理政策和标准外,还必须定义风险管理活动,风险级别,风险类型等,并将此信息写入风险管理计划. 随着项目的不断推进,还必须及时调整项目风险管理计划,使其更加完整和实用.
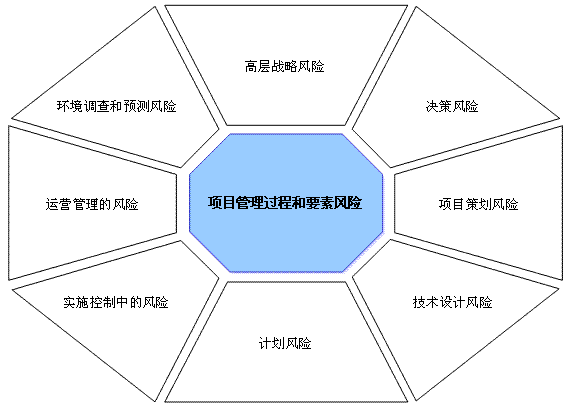
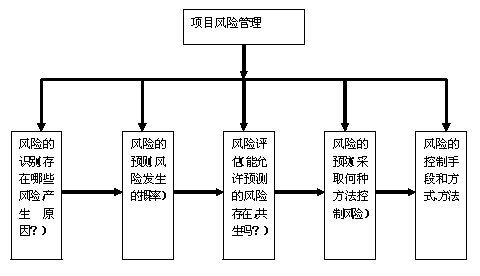
2)风险识别. 风险识别是风险分析和跟踪的基础,也是风险管理的第一步. 主要是确定项目实施过程中的不确定因素,各种风险的来源以及风险之间的关系. 风险识别的方法主要包括以下几个方面: 首先,从历史或其他类似信息系统的实施中寻找线索;其次,根据风险分类找出信息系统的风险;估计系统项目风险管理计划,分析可能的风险,然后确定风险. 风险识别的结果是一个风险列表,其中记录了项目中发现的风险.
3)风险分析. 在确定风险之后,应进行相应的分析,以分析风险的存在和可能性以及可能的危害程度. 经过分析,对风险进行了排序,使信息系统项目实施者可以根据风险的严重性进行控制,不仅可以提高工作效率,而且可以有效规避风险. 风险分析主要包括定性分析和定量分析. 定性风险分析主要是评估已识别风险的发生概率和可能的后果,并根据其影响对其进行排名. 定量风险分析是对每种风险的概率及其对信息系统目标的后果进行定量分析.
4)风险处理. 首先,要避免风险. 通过更改项目计划以消除风险或消除造成风险的条件,从而避免风险风险达到项目目标. 例如,在信息系统项目的风险管理过程中,可以通过避免风险来消除已识别的部分技术风险. 第二,风险转移. 当发生风险时,可以通过转移风险将风险转移给第三方,但是这种方法不能消除风险,而只能将一方转移到另一方. 该方法适用于信息系统风险管理中的财产风险管理. 第三,风险接受度. 当风险在其容许范围内或项目团队找不到合适的解决方案时,您可以采用一种策略来直接应对风险. 第四,降低风险. 根据风险事件的发生概率和后果采取一定措施,最大程度地降低风险的负面影响. 减轻风险的方法主要包括反复论证和建立备份系统.
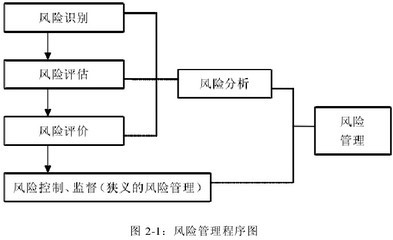
5)风险跟踪和监视. 风险跟踪的目的是根据项目的最新情况修改风险列表中的数据. 风险跟踪和监视部门不仅跟踪已识别风险的状态,而且还监视风险迹象的发生,更深入地分析已识别风险,继续识别项目中正在出现的风险并审查风险响应策略的实施情况和影响. 在风险跟踪过程中,具体工作包括重新评估风险,过程审核,分析,风险跟踪和监视会议等.
参考文献:
[1]姚树春,于春江,陈志荣,关于信息系统项目风险管理[J],中国西部科技,2010(19)
[2]姜晨凯,项目风险管理与信息与决策[J],山东经济管理干部学院学报项目风险管理系统,2010(2)
[3]张子华,信息系统项目的信息安全风险评估研究[J],项目管理技术,2008(Zl)
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-210911-1.html
-

-
王帅伍
坚定完毕
-
谢玄
加油~
-
-
万齐融
你得知道“天高皇帝远”的道理
 JavaScript 数据类型
 恒智天成资料软件官方版下载【工程建筑】
 中国号码验证
 分布式文件系统GFS .... ppt的云计算原理免费全文阅读
打到康师傅金龙鱼