服务器如何防御DDOS攻击
电脑杂谈 发布时间:2020-05-15 14:16:46 来源:网络整理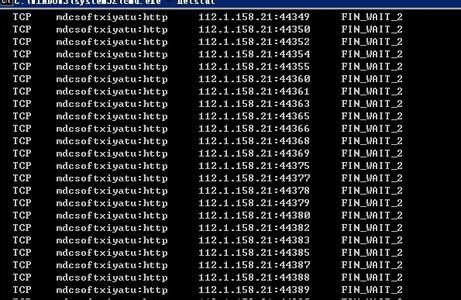
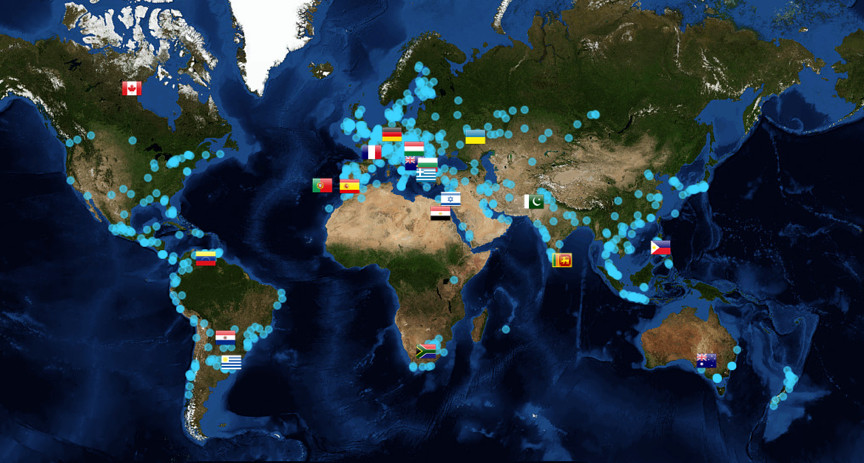
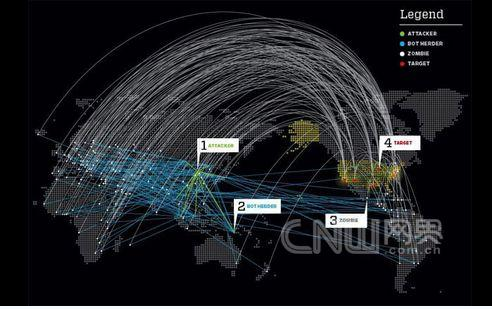
DDOS(分布式拒绝服务攻击)当前是一种常见的网络攻击方法. 这是由多个DDOS僵尸主机(攻击源)向受攻击的服务器发送大量网络数据包导致的网络拥塞或服务器资源耗尽并拒绝该服务的攻击方法引起的. 不幸的是,目前没有可以保护其免受DDOS攻击的网络,只能采取某些措施来防止它.
首先,确保服务器系统的安全性
1. 确保服务器的系统文件为最新版本,并及时更新系统补丁.
2. 管理员需要检查所有主机以了解访问者的来源.
3. 关闭不必要的服务: 删除服务器上未使用的服务并关闭未使用的端口.
4. 限制同时进行SYN半连接的数量僵尸主机ddos攻击,缩短SYN半连接的超时时间,并限制SYN / ICMP流量.
5. 正确设置防火墙,然后在防火墙上运行端口映射程序或端口扫描程序.
6. 仔细检查网络设备和主机/服务器系统的日志. 只要日志中有孔或时间更改,机器就可能受到攻击.

7. 限制与防火墙外部的网络文件共享. 这将使黑客有机会拦截系统文件. 如果黑客用木马代替它僵尸主机ddos攻击,则文件传输功能无疑会瘫痪.
8. 充分利用网络设备保护网络资源.
第二,隐藏服务器的真实IP地址
服务器防御DDOS攻击的最基本措施是隐藏服务器的真实IP地址. 当服务器将信息传输到外部时,IP可能会泄漏. 例如,我们通常使用服务器发送邮件会泄漏服务器的IP. 因此,在发送邮件时,我们需要通过第三方代理发送它,因此显示的IP是代理IP,因此不会透露真实IP地址. 在有足够资金的情况下,您可以选择一台高防御服务器,并在服务器前面添加CDN传输,所有域名和子域都可以使用CDN进行解析.
来自Tengzheng新闻-服务器如何防御DDOS攻击
其他地址:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-210862-1.html
-

-
武晶晶
台湾自古属中国
-
 海运中的ORC、LLA、HLA、GRI和EBS是什么附加费?
 Win10解决热血无赖闪退停止工作的方法有哪些?
 东莞市空气质量监测点已达38个,城镇街道(公园)已全部覆盖
 win8旗舰版系统下载安装失败怎么办?两种解决方法
这是要去选择新生的节奏了不是摩