勒索软件越来越严重. 为什么WannaCry勒索软件开发人员制造这种病毒
电脑杂谈 发布时间:2020-05-07 19:11:43 来源:网络整理

勒索软件肆虐世界: 勒索软件的传播速度减慢,但威胁仍然存在

自上周末以来,一种名为“ WannaCry”(“想哭”)的计算机病毒席卷全球,恶意加密计算机信息并勒索赎金. 受害者包括欧洲,亚洲和美洲的医院,学校,公司. 机制. 专家警告说,在暂时抑制攻击势头之后,“想哭”可能会推出“返回”的升级版本. 计算机病毒蔓延,再次响起了全球网络安全的警报.
“想哭”主要用于Microsoft Windows操作系统中存在漏洞的计算机. 感染计算机后,将显示一条消息为什么要制造电脑病毒,指出用户计算机系统中的文件已加密,黑客必须支付价值约300美元或更多的电子货币才能赎回. 如果三天内未收到赎金,款项将增加一倍;如果在7天内未收到,则会删除所有文档.
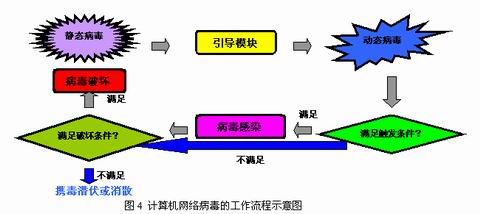

“哭泣”病毒瘫痪了医院为什么要制造电脑病毒,破坏了运输网络,并使企业无法运营. 欧洲刑警组织说,尽管勒索软件的出现并不是什么新鲜事,但是“想哭”病毒攻击的规模是“前所未有的”.

许多网络安全公司已确定该病毒起源于国家安全局的病毒库. 上个月,美国国家安全局(National Security Agency)发生了泄漏,其开发的一些黑客工具也泄漏了.
由于黑客可能随时发动攻击,因此全球的组织和企业在周末都会加强安全措施. 每个人都在加紧使用Microsoft早于12日发布的补丁程序来修复其计算机中Microsoft Windows系统的漏洞.

微软表示,早在3月,就已向用户发布了修补程序,以修复错误,但世界上仍有许多未安装的计算机.

尽管“想哭”席卷全球的势头暂时得到遏制,但人士警告称,可能会发布“想哭”的升级版.
专家说,黑客只需要稍微修改原始恶意软件的代码,然后删除“自毁开关”,就可以像使用基于电子邮件的原始攻击者一样入侵计算机系统,和专家应对措施很难赶上黑客.
此外,Microsoft的补丁程序会有所帮助,但需要花费时间来修补大型组织中的所有计算机.
七国集团(G7)在13日承诺,它将联合起来打击黑客入侵. 七国集团财政部长发表声明说,各个经济体遭受网络攻击的风险正在增加,必须加强国际合作以迅速发融体系中的安全漏洞.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-202075-1.html

 广州天河太古汇屏广告_广州户外LED媒体屏价格_全国户外LED媒体点|阴阳传播
 40种常见的WindowsXP系统修复工具,你可以试试
 下载方格游戏平台v5.1.1.46的官方版本
只求真相