阅读操作系统审核日志
电脑杂谈 发布时间:2020-04-20 08:13:05 来源:网络整理
实验目的: 1.了解操作系统日志,存储和读取的含义. 2.编程(c,c ++,c#语言或其他语言)以实现操作系统日志信息读取实验设备: 主机装有Windows 2000/2003 / XP或更高级别的Windows操作系统. 使用的软件: Visual Studio.Net实验步骤: 1.了解操作系统日志的含义,存储方式,以Windows2000 / XP为例,该日志文件通常包含应用程序日志,安全日志,系统日志,DNS服务器日志操作系统日志分类,FTP日志, WWW日志等. 日志文件的默认位置: 应用程序日志,安全日志,系统日志,DNS日志默认位置: %sys temroot%\ sys tem32 \ config,默认文件大小为512KB,管理员将更改此默认大小. 安全日志文件: %sys temroot%\ sys tem32 \ config \ SecEvent.EVT系统日志文件: %sys temroot%\ sys tem32 \ config \ SysEvent.EVT应用程序日志: %sys temroot%\ sys temroot%\ sys tem32 \ config \ AppEvent EVT Internet信息服务FTP日志默认位置: %sys temroot%\ sys tem32 \日志文件\ msftpsvc1 \每天默认一个日志Internet Information Services WWW日志默认位置: %sys temroot%\ sys tem32 \日志文件\ w3svc1 \默认一个日志日调度程序服务日志的默认位置: %sys temroot%\ schedlgu.txt注册表中上述日志的键: 应用程序日志,安全日志,系统日志,DNS服务器日志及其在注册表中的位置: HKEY_LOCAL_MACHINE \ sys一些管理员tem \ CurrentControlSet \ Services \ Eventlog中的文件可能会重新定位这些日志.
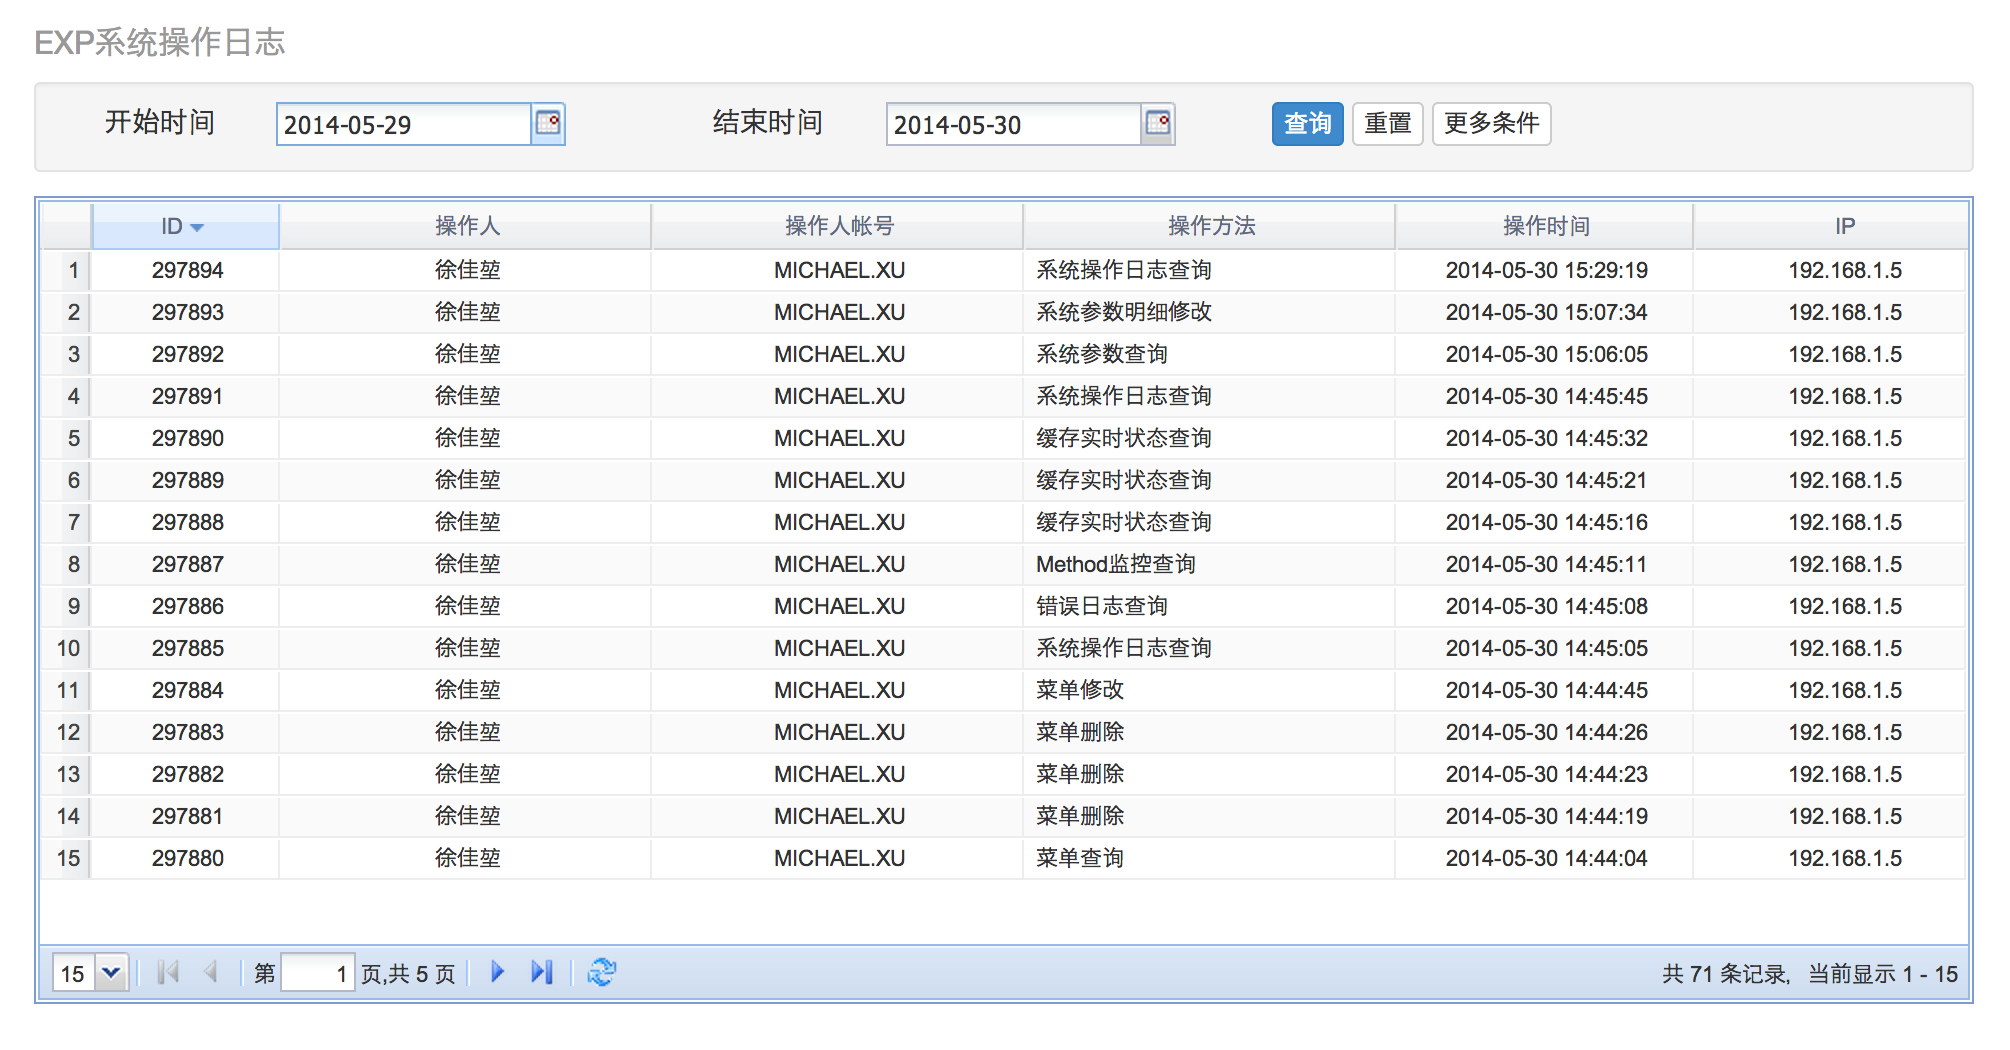
EVENTLOG下有很多子表,您可以在其中找到上述日志的位置目录. Schedluler服务日志在注册表中的位置: HKEY_LOCAL_MACHINE \ SOFTWARE \ Microsoft \ SchedulingAgent Windows NT / 2000主要具有以下三种日常事件来记录系统事件: 应用程序日志记录由应用程序生成的事件. 例如,可以将程序设置为在每次成功备份操作之后将事件记录信息发送到应用程序日志. 应用程序日志中记录的时间类型由应用程序开发人员确定,并提供了相应的系统工具来帮助用户使用应用程序日志. 系统日志记录Windows NT / 2000操作系统组件生成的事件,包括驱动程序,系统组件和应用程序软件崩溃以及数据丢失错误. Windows NT / 2000操作系统预定义了系统日志中记录的时间类型. 安全日志记录与安全相关的事件,包括成功或不成功的登录或注销,系统资源使用事件等. 与系统日志和应用程序日志不同,安全日志只能由系统管理员访问. 2.c#语言实现了操作系统日志信息的读取. Windows NT / 2000的系统日志由事件记录组成.

每个事件记录为三个功能区域: 记录头区域,事件描述区域和附加数据区域. 使用C#编程,查看系统日志,引入两个日志类: EventLog和EventLogEntry类,并与系统日志进行交互. .NET框架类库提供了EventLog类和EventLogEntry类,以与系统日志进行交互. 两者都属于System.Diagnostics命名空间. 首先声明一个变量: private EventLogEntryCollection eventCollection表示系统日志的集合. EventLog类的属性主要是: Entris返回一个EventLogEntryCollection类型值,表示事件日志的内容. Log获取或返回日志的名称,其中应用程序日志为Application,系统日志为System,安全日志为Security操作系统日志分类,默认值为空字符串. LogDisplayName获取事件日志的友好名称MachineName获取或设置在其上读取或写入事件的计算机的名称. Source获取或设置写入事件日志时要注册和使用的源名称. EventEntryCollection类定义EventLogEntry实例集合的大小和枚举数. 一些EventLogEntry类的主要属性如下: Category获取与项目的categoryNumber对应的文本CategoryNumber获取项目的类别编号Data获取与项目对应的二进制数据EntryType获取项目Type,其值属于EventLogEntryType枚举. 此枚举的主要成员如下: 错误错误事件,表示用户应注意的严重问题,例如功能或数据丢失FailureAudit故障审核事件. 它表示当审核访问尝试失败时,例如打开文件尝试失败时发生的信息事件. 它表示一个重要的成功事件. SuccessAudit成功审核事件. 它指示审核访问尝试成功时,例如在成功登录警告事件期间发生的安全事件. 它表明这不是紧急的重要问题,但是此问题可能表示将来会引起问题的状况. EventID获取此事件项目的特定于应用程序的事件标识符Index获取事件日志中项目的索引MachineName获取生成该项目的计算机的名称Message获取与事件对应的本地化消息ReplacementStrings获取与事件对应的替换字符串项目Source获取获取生成事件的应用程序的名称TimeGenerated获取生成事件的本地时间TimeWritten获取记录在日志中的事件文件名UserName的本地时间获取负责该事件的用户的名称
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-182167-1.html
-

-
西施
所以股民是你父母
 2015年氪估值排行榜top500_2015游戏钱排行榜_中国公司估值排行榜
 FPS低的原因是什么
 在N个元素中查找第k大的元素,有什么方法最快?
 这篇文章完美解决Win7声卡驱动安装失败的问题!
我更了