针对勒索软件新变种的紧急警告
电脑杂谈 发布时间:2020-04-18 03:33:15 来源:网络整理
记者昨天从深圳互联网警察局获悉,勒索软件Globelmposter家族的“十二个领主”出现在新的2.0版本中. 勒索软件主要是通过RDP弱密码破解来传播的,并且是手动交付的,并且该病毒也是经过特殊设计的. 引入了针对中国用户的勒索信息界面. 该病毒的威胁级别很高,主要受所有版本的Windows系统的感染.

据了解,Globelmposter系列勒索软件的“十二个贵族” 1.0版在世界上出现较早. 最近,出现了勒索软件版本2.0的新变种,其后缀更改为“希腊十二大神+865”(例如Hade865,Apolllon865),并且专门针对中国用户开发了勒索软件信息界面. 在勒索信息中,仍使用与1.0版本相同的邮箱Sin_Eater.666@aol.com.

勒索软件首先通过RDP弱密码破解获得服务器管理权限,然后进行病毒植入. 目标主要针对医学和教育行业部门. 当前没有解密工具,受感染的主机需要隔离.

深圳网警建议计算机应及时安装系统安全漏洞补丁,安装系统反恶意软件,安装主机网络防火墙软件,并将重要的系统数据实时备份到存储介质中,例如: 作为移动硬盘等,设置系统密码,并增强密码复杂性,至少8位数字,包括两个或多个数字,大写字母,小写字母勒索病毒发生变种,特殊字符,关闭不必要的服务,例如Windows共享服务,远程桌面控件等. 如果需要打开远程桌面,请确保加强和加密强度,以提高网络安全意识,不要随机打开未知来源的邮件附件,也不要随机插入U盘.
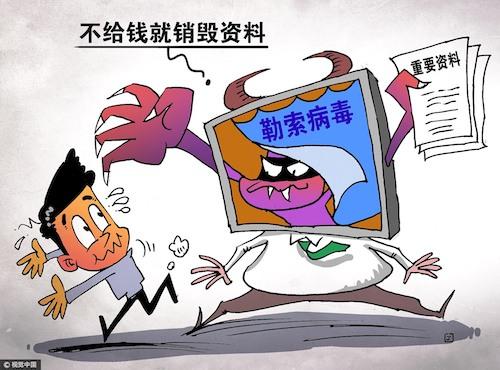
如果我的计算机感染了勒索软件病毒,该怎么办?深圳互联网警察提醒: 首先,立即断开被感染主机系统的网络连接,以防止进一步传播. 使用数据恢复软件和磁盘硬件数据恢复服务进行数据恢复,以恢复尽可能多的数据. 终端已被感染,根据终端加密数据的重要性确定处理方法. 如果重新安装系统,建议完全格式化硬盘并重建磁盘引导扇区MBR,安装新的操作系统,改进操作系统补丁,安装防病毒软件并通过检查确认之前没有相关漏洞恢复网络连接.
一旦发现系统中存在漏洞,市民可以联系深圳网络和信息安全信息通知中心. 中心电话为84452816. 市民必须注意以下事实: 必须保留相关的日志信息,通过“解决方案”加强系统勒索病毒发生变种,并在恢复网络连接之前检查是否存在相关漏洞.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-179541-1.html
-

-
时云云
俄打格鲁吉亚的时候
-
元武宗
一直被模仿从未被超越
-
 分布式文件传输有什么差异?深度剖析Gartner关键素养报告
 最新版:Edge浏览器win7版本v85.0.564.51正式版
 JSP框架和JSP开发工具的优缺点比较
 updateprogress_updatepanel_net updatepanel
唉