现代密码学电子邮件安全性
电脑杂谈 发布时间:2020-04-13 18:02:48 来源:网络整理
电子邮件安全电子邮件系统的原理1.什么是电子邮件?电子邮件是Internet上使用最广泛的基本服务之一. 只要您可以连接到Internet并拥有一个电子邮件帐户,就可以使用电子邮件系统以非常低的价格和非常快的速度与世界任何角落的网络用户进行通信. 2.电子邮件系统的组成电子邮件服务是一个客户端/服务器模式的应用程序,一个电子邮件系统主要由以下两个部分组成: (1)客户端软件UA(用户代理): 用于处理邮件,例如邮件的写,读和管理(删除,排序等); (2)服务器软件TA(传输代理): 用于传递邮件. 3.电子邮件的工作方式电子邮件不是“端到端”服务,而是所谓的“存储转发”服务. 邮件网关1.什么是邮件网关?邮件网关是指在两个不同的邮件系统计算机之间传递邮件. 它可以计算邮件中的哪些重要信息(例如主题,发送者和接收者),并将其转换为其他系统所需的格式. 也可以说,邮件网关负责内部和外部邮件系统的通信. 外部发送给公司的邮件是通过Internet网站上的邮件服务器预先存储的. 邮件网关可以定期接收这些邮件,并将其分发给邮件的收件人. 同时,公司外部发送的邮件通过Internet传输.
2. 邮件网关的主要功能(1)预防功能(2)监视功能(3)跟踪功能(4)帐户管理(5)分类统计表(6)邮件备份3.邮件网关的应用可以分为常见的邮件网关,邮件过滤网关和反垃圾邮件网关. 普通邮件网关. 即,它具有通用邮件网关的功能. 邮件过滤网关. 邮件过滤网关是一个独立的硬件系统,可以集中检测有害邮件,而与用户的邮件系统类型无关,并支持SMTP身份验证. 反垃圾邮件网关. 反垃圾邮件网关是基于服务器的邮件过滤和传输系统,可以帮助公司有效地管理邮件系统并防止未经授权的邮件进入或发送出去. 它还可用于阻止垃圾邮件,禁止邮件转发以及防止电子邮件爆炸. 通过消除不需要的邮件,它有效地减少了网络资源的浪费. SMTP和POP3协议SMTP(简单邮件传输协议)是一种简单的邮件传输协议. 它是用于将邮件从源地址传输到目标地址的一组规则,并用于控制字母的传输方法. SMTP协议属于TCP / IP协议家族的应用程序层协议. 它可以帮助每台计算机在发送或传输字母时找到下一个目的地. 通过SMTP协议指定的服务器,我们可以将电子邮件发送到收件人的服务器.
SMTP服务器是遵循SMTP协议的传出邮件服务器,用于发送或中继电子邮件. POP协议POP协议是邮局协议的缩写,是一种允许用户从邮件服务器发送和接收邮件的协议. POP3(邮局协议3)是邮局协议的第三版. 它指定了如何将个人计算机连接到Internet邮件服务器以及用于下载电子邮件的电子协议. 它是Internet电子邮件的第一个脱机协议标准. POP3允许用户将邮件从服务器存储到本地主机,同时删除存储在邮件服务器上的邮件. POP3服务器是遵循POP3协议的接收邮件服务器,用于接收电子邮件. POP3与SMTP协议结合使用,是当前最常用的电子邮件服务协议. 电子邮件系统安全问题在此,将没有发件人信息的匿名邮件转发称为匿名邮件. 邮件的发件人故意隐瞒其电子邮件地址和其他信息,或者通过某些方法给您一些错误的发件人. 人员信息. Internet上有大量匿名转发邮件系统. 发件人首先将邮件发送到匿名转发系统,并告诉该邮件要发送给谁. 匿名转发邮件系统将删除所有回信地址信息,然后将邮件转发给真实的收件人,并在电子邮件的邮件标题中显示其地址作为发件人地址.

电子邮件欺骗电子邮件欺骗是更改电子邮件中的名称以使其看起来是从某个地方或某人发送的行为. 例如,攻击者伪装成系统管理员(电子邮件地址与系统管理员相同),然后向用户发送电子邮件,要求用户更改密码(密码可以是指定的字符串)或加载密码. 病毒或其他木马程序看似正常的附件程序,例如欺骗,只要用户保持警惕,一般危害就不会太大. 对于使用多个电子邮件帐户的人,“欺骗”是一种合法且有用的工具. 例如,您有一个帐户yournameemail,但是您希望所有电子邮件都被回复到yournamereply. 您可以做一些“欺骗”操作,以使从电子邮件帐户发送的所有电子邮件看起来都是从您的回复帐户发送的. 如果有人回复了您的电子邮件,则回复将发送至您的名字回复. 要更改电子邮件身份,请转到电子邮件客户端软件的电子邮件属性栏,或在网页电子邮件帐户页面上查找“身份”列,通常选择“答复地址”. 回复地址的默认值通常是您的电子邮件地址和姓名,但是您可以在此处进行更改. 常用的三种电子邮件欺骗基本方法(1)类似的电子邮件地址攻击者找到公司老板或高级经理的姓名. 攻击者使用该名称注册一个电子邮件地址,该电子邮件地址看起来像是高级经理的姓名.
他只是登录到诸如hotmail的网站或提供免费邮件的公司来签署此类帐户. 然后在电子邮件的别名字段中填写管理员的姓名. 我们知道别名字段显示在用户邮件客户端的发件人字段中. 因为电子邮件地址似乎正确,所以电子邮件的收件人很可能会回复该电子邮件地址,从而使攻击者可以获得所需的信息. (2)修改邮件客户端当用户发送电子邮件时,发件人的地址未得到验证或确认,因此,如果攻击者具有Outlook之类的邮件客户端,则他可以输入并指定出现在发件人地址栏中的“地址”中. 攻击者可以指定他想要的任何回信地址. 因此,当用户答复时,答复将返回到真实地址,而不是返回其地址被盗的人. (3)远程联系,登录到端口25. 由于邮件服务器使用端口25发送消息,因此没有理由使攻击者无法连接到25,假装为邮件服务器,然后编写消息. 有时,攻击者将使用端口扫描来确定打开哪个端口25来查找邮件服务器的IP地址. 电子邮件(E-Mail Bomb)是一种令人讨厌的攻击. 这是黑客常用的攻击方法. 大多数传统的邮件都将大量垃圾邮件简单地扔到邮箱中,该垃圾邮件填满了邮箱并占用了系统的大量可用空间和资源,从而使计算机暂时无法正常工作.
过多的电子邮件垃圾邮件通常会加剧网络的负载能力,并消耗大量空间资源来存储它们. 这还会导致系统的日志文件变得很大,甚至可能使文件系统溢出,这将使Unix,Windows等系统面临危险. 除了可能导致系统崩溃之外,大量垃圾邮件还会占用大量CPU时间和网络带宽,从而导致正常用户的访问速度成为问题. 例如,如果有近一百个人同时向一个国家的大型军事站点发送大量垃圾信件,则该站点的邮件服务器很可能崩溃甚至导致整个网络被打断. 当前,电子邮件采用的协议确实非常不合适,并且从技术上讲,没有任何方法可以阻止攻击者向您发送大量电子邮件. 只要您的邮箱允许其他人向您发送电子邮件,攻击者就可以执行一个简单且重复的循环邮件发送程序来填充您的邮箱. 由于我们无法直接停止电子邮件,因此,在收到电子邮件攻击后,我们只能做一件事,这是在不影响邮箱中正常邮件的情况下,快速删除这些大量垃圾邮件. 接下来,我们介绍一些救援方法: 1.向ISP寻求帮助向ISP服务提供商寻求帮助,技术支持是ISP的服务之一,它们将帮助用户清除电子邮件. 2.使用软件清除使用某些邮件工具软件(例如PoP-It)进行清除. 这些软件可以登录到邮件服务器,选择要删除的电子邮件以及要保留的电子邮件.
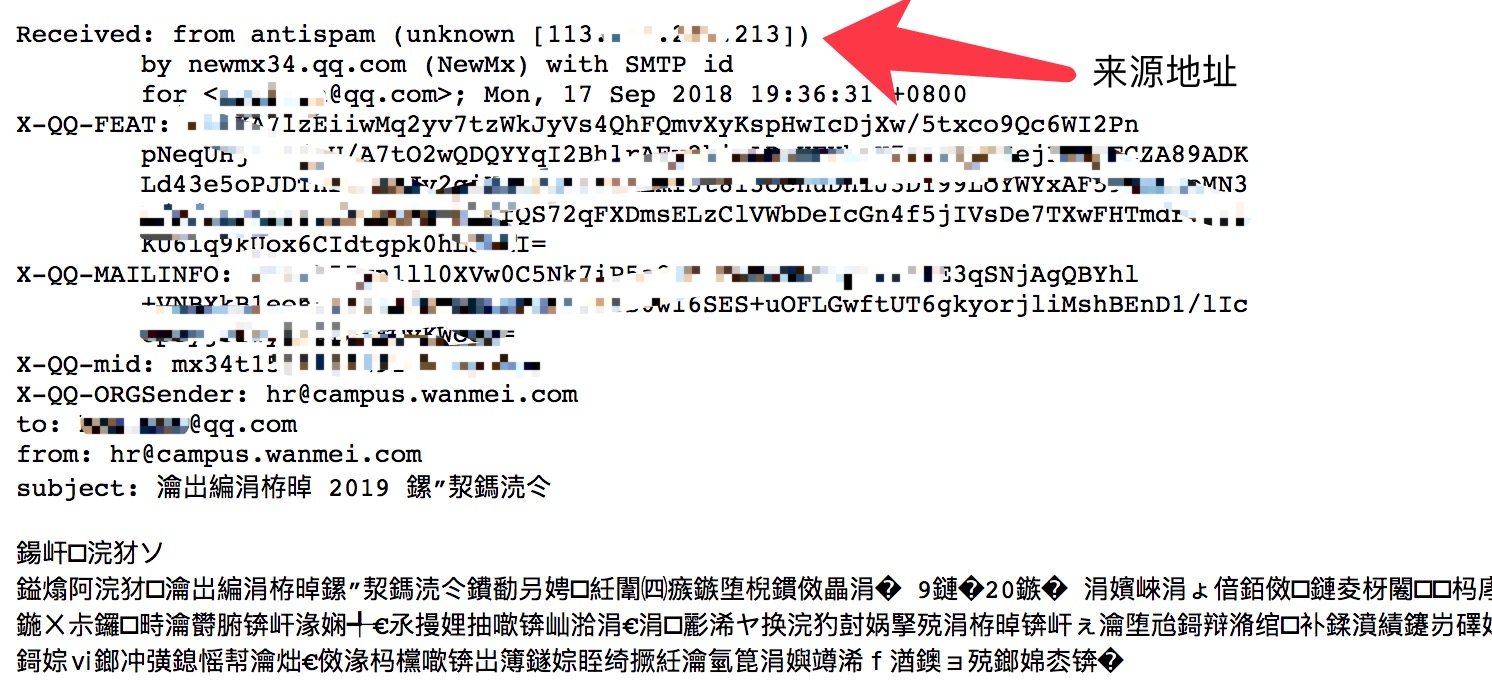
3. 借用Outlook的阻止发件人功能(1)如果已设置为使用Outlook接受邮件,请首先选择要删除的垃圾邮件. (2)单击电子邮件标签. (3)邮件选项卡下有一个“阻止发件人”选项. 单击此项目,程序将自动阻止并删除要拒绝的邮件. 4.使用邮件程序的电子邮件通知功能来过滤字母. Email-notify不会直接从主机下载字母,而只会发送所有字母的标题信息. 它包含信件的发件人和信件. 主题和其他信息,使用查看功能检查标题信息,查看可疑字母,您可以直接指示直接从主机服务器上将其删除. 如果邮件被一个通用的邮件程序捕获,当您看到无休止的下载时,您将强制关闭该程序,重新运行该程序,再连接回服务器,然后使用email-notify将其删除. 5.自动转发如果用户有多个电子邮件地址,并且其中一个具有较大的存储空间(至少10M),则可以采用以下方法: 创建一个新的.forward文件(在其他几个较小的电子邮件目录中为Unix系统) ),请按如下所示填写具有最大存储空间的电子邮件地址: bigmailaddressxxxx.xxxx.xxxx.xxxx.
通过这种方式,您所有的信件将被自动转发到该大邮箱,有用的信件将不容易被“炸毁”. 此外,用户还申请了转移邮箱,因为它只是不怕爆炸,而且不会影响转移的目标邮箱. 其次,在您使用的电子邮件程序中设置限制电子邮件和垃圾文件大小的项目. 如果发现服务器上有大写字母,则可以使用一些登录到服务器的程序(例如BECKY)直接删除它们. 电子邮件安全协议电子邮件在传输中使用SMTP协议. 它不提供加密服务,攻击者可以在电子邮件传输期间拦截数据. 文本格式和非文本格式的二进制数据(例如.exe文件)都可以轻松恢复. 我经常收到的似乎是来自朋友的邮件,可能是伪造,病毒或其他欺骗性邮件. 同样,发送给陌生人或不希望被错误发送的人的电子邮件也是由电子邮件的未加密性质引起的信息泄漏. 安全电子邮件可以解决邮件加密传输的问题,验证发件人的身份,并错误地使用户的收据无效. 通常使用两种端到端安全技术来确保电子邮件的安全性: PGP(非常好的保密性)和S / MIME(安全的多部分内部邮件扩展). 它们的主要功能是身份认证和传输数据的加密.
此外,MOSS,PEM等都是安全传输电子邮件的标准. PGP 1. PGP简介PGP是基于公钥加密算法的应用程序. 该程序的创新之处在于将RSA公钥系统的便利性与传统加密系统的高速性结合在一起. 设计. 此后,PGP成为免费软件,经过许的修改和改进,PGP逐渐成熟. 与其他邮件安全系统相比,PGP具有以下特点: 1)加密速度快. 2)出色的可移植性,并且可以在DOS,Mac-OS,OS / 2和UNIX以及Inter80x86,VAX,MC68020等硬件系统的各种操作系统下成功运行. 3)源代码是免费的,可以减少系统预算. 用户可以使用PGP在不安全的通信链接上创建安全的消息和通信. PGP协议已成为公钥加密技术和全球消息安全性的事实上的标准. 由于每个人都可以看到其源代码,因此可以更轻松地发现和纠正系统安全故障和安全漏洞. PGP操作模式PGP具有五种服务: 身份验证,机密性,压缩,电子邮件兼容性和分段. 认证企业SKAMH EPEPSKA [H(M)] PKA || ZZ-1DPM H与机密业务比较PKBKSEPMZ EC || EPP KB [H(M)] SKB DPEPSKA [H(M)] KSDCZ-1M保密和认证H(M)] KSEPSKBEPSKA [H(M)] || Z EC || DP KSMDC Z-1PKADP的比较结果H压缩的PGP在加密之前进行了预压缩,而PGP内核使用PKZIP算法在加密之前对明文进行了压缩.

一方面,对于电子邮件,压缩后的radix-64编码可能比纯文本短,从而节省了网络传输时间和存储空间;另一方面,纯文本被压缩,实际上等同于更改后,对纯文本攻击的抵抗力更强. 电子邮件兼容性X←文档签名?没有压缩X←Z(X)的机密性吗?否Base 64转换X←R64 [X]是生成签名X←签名|| XYesX←EPKB [KS] || EKS [X] Base 64逆变换X←R64-1 [X]机密性?是否没有解压缩X←Z-1(X)签名?是KS←DSKB [EPKB [KS]]; X←DKS [EKS [X]]是,从X取签名并验证是否正确. 段并重新安装电子邮件功能通常受最大消息长度(50,000)的限制8位组的限制. 在完成所有其他处理(包括radix-64转换)之后执行分段,因此,会话密钥部分和签名部分仅在第一段的开头出现一次. 在接收端,PGP必须剥离其中的电子邮件标头,然后将其重组为原始的完整数据包. 密钥和密钥环1会话密钥的生成PGP的会话密钥是一个随机数,由随机数根据ANSI X.917算法生成. 随机数从用户键入键盘时的时间间隔中获取随机数.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-174407-1.html
-

-
滕传胤
走着瞧吧
 TP-LINK路由器的配置备份和负载恢复的步骤和方法
 电脑文件型病毒的消除
 突然不想去雅思怎么退 成都美联英语招生信息
 签证中心地集锦【携程氢气球】
简直各种感动各种正力量好不好