Weblogic安装https证书+修改
电脑杂谈 发布时间:2020-04-03 11:06:26 来源:网络整理
该文档尚未成功配置. 中间有一些区别. 用它作为参考.
之前,Weblogic在Linux环境中配置Https,
之后
openssl证书+部分修改,
但是我仍然找不到. 访问时我没有颁发下载证书. 然后我认为应该有问题,因为我的证书是使用openssl制作的,但是服务器配置是使用keytool进行的. 它不知道在哪里找到证书,因此应该有一份将证书导入到keytool工具的工作,
请参阅以下文章
黑色代码是原始文档的一部分,但是我引用了多个文档来生成一堆文件,最后弄乱了,嗯,红色部分是我执行的代码
服务器证书安装和配置指南(Weblogic)
I. 生成证书请求
1. 安装JDK(可选)
Weblogic在安装后随JDK安装. 如果直接在服务器上生成证书请求,请转到WebLogic安装目录下JDK所在路径的bin目录,然后运行keytool命令.
如果需要在其他环境中生成证书请求文件,则可以选择安装JDK并将生成的密钥库文件keystore.jks上传到服务器以供以后配置.
JavaSEDevelopmentKit(JDK)下载. 下载地址:
2. 生成密钥库文件
生成密钥库文件keystore.jks需要使用JDK keytool工具. 从命令行在JDK或JRE下进入bin目录,然后运行keytool命令(示例中的粗体部分是可自定义的部分,请根据实际配置进行调整. )
keytool-genkey-aliasserver-keyalgRSA-keysize2048-keystoreC: \ keystore.jks-storepasspassword-keypassword

在上述命令中,服务器是私钥别名(-alias),默认情况下,将生成的keystore.jks文件放置在命令行的当前路径中.
keytool-genkey-alias weblogic-keyalgRSA-keysize2048-keystoreC: \ weblogic.jks-storepasspassword-keypasspassword

我没有密码的那部分weblogic,在C: \ Users \ xia \ AppData \ Local \ VirtualStore目录的C: \ weblogic.jks目录中找不到JKS文件
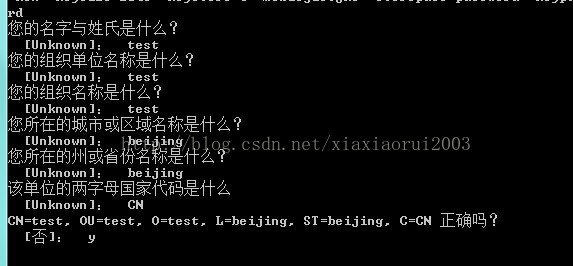
3. 生成证书请求文件(CSR)
keytool-certreq-aliasserver-sigalgSHA1withRSA-fileC: \ certreq.csr-keystoreC: \ keystore.jks-keypasspassword-storepassword

备份密钥库文件keystore.jks,然后稍后提交证书请求文件certreq.csr,等待证书颁发. 丢失密钥库文件keystore.jks将使证书不可用.
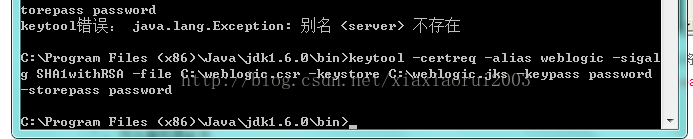
keytool -certreq -alias weblogic -sigalg SHA1withRSA-文件C: \ weblogic.csr -keystore C: \ weblogic.jks -keypass密码-storepass密码
生成的文件仍位于C: \ Users \ xia \ AppData \ Local \ VirtualStore目录中
第二,导入服务器证书
1. 获取服务器证书的中间CA证书. 证书的此部分使用openssl进行了重新制作.
为确保服务器证书在客户端上的兼容性,服务器证书需要安装两个中间CA证书(不同品牌的证书可能具有一个中间证书).
从电子邮件获取中间CA证书:
两个中间CA证书的内容(包括“ ----- BEGINCERTIFICATE -----”和“ ----- ENDCERTIFICATE -----”)将它们粘贴到文本编辑器(如记事本)中,修改文件扩展名,并将它们另存为middle1.cer和middle2.cer文件.
2. 获取服务器证书这部分证书是使用openssl生成并重新创建的
从证书签名电子邮件中将服务器证书内容(包括“ ----- BEGINCERTIFICATE -----”和“ ----- ENDCERTIFICATE -----”)粘贴到BEGIN到END的末尾在记事本等文本编辑器中,修改文件扩展名,将其另存为server.cer文件
3. 查看密钥库文件的内容
转到JDK安装目录下的bin目录,然后运行keytool命令.
keytool-list-keystoreC: \ keystore.jks-storepassword


keytool -list -keystore C: \ weblogic.jks -storepass密码,我的别名称为weblogic,
使用keytool -list -keystore C: \ server \ truststore.jks -storepass 222222查看我通过openssl导入的证书信息
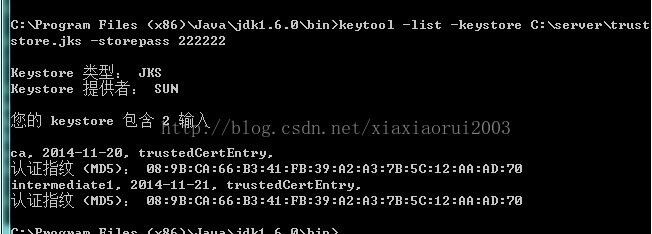
将PrivateKeyEntry属性的私钥别名作为服务器查询. 请记住该别名,稍后在导入服务器证书时将需要它. (示例中的粗体部分是可自定义的部分,请根据实际配置进行相应调整. )
请注意,导入证书时,请确保使用生成证书请求文件时生成的keystore.jks文件. 如果缺少keystore.jks文件或生成了新的keystore.jks文件,则服务器证书将无法正确导入.
4. 导入证书(如果只有一个中间证书,则只需导入一个中间证书)
导入第一个中间CA证书
keytool-import-aliasintermediate1-keystoreC: \ keystore.jks-trustcacerts-storepassword-fileC: \ intermediate1.cer
导入第二个中间CA证书
keytool-import-aliasintermediate2-keystoreC: \ keystore.jks-trustcacerts-storepassword-fileC: \ intermediate2.cer

之前,我们制作了.p12证书,但是这里的导入需要.cer证书,因此我首先将证书导入浏览器weblogic,然后从浏览器导出.cer证书,然后执行
keytool-导入-alias ca -keystore C: \ weblogic.jks -trustcacerts -storepass密码-file C: \ ca \ ca.cer,
但是提示不是X.509证书.
打开openssl并使用以下命令以.cer格式重新创建证书
openssl x509 -req -in ca / ca-req.csr -out ca / ca-cert.cer -signkey ca / ca-key.pem -days 3650
然后使用命令
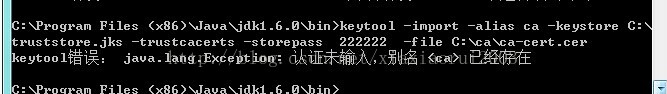
keytool -import -alias ca -keystore C: \ truststore.jks -trustcacerts -storepass 222222 -file C: \ ca \ ca-cert.cer导入证书,

提示信息
导入服务器证书
keytool-import-aliasserver-keystoreC: \ keystore.jks-trustcacerts-storepassword-fileC: \ server.cer

openssl x509 -req -in服务器/server-req.csr -out服务器/server-cert.cer -signkey服务器/server-key.pem -days 3650使用此命令导出server-cert.cer服务器证书
p>
使用此命令导入服务器证书密钥工具-import -alias server -keystore C: \ server \ truststore.jks -trustcacerts-storepass 222222 -file C: \ server \ server-cert.cer
请注意,我理解这是错误的. 导入时,CA证书的别名和服务器证书的别名不同. 此别名用于在密钥库中用单独的名称标记不同的证书.
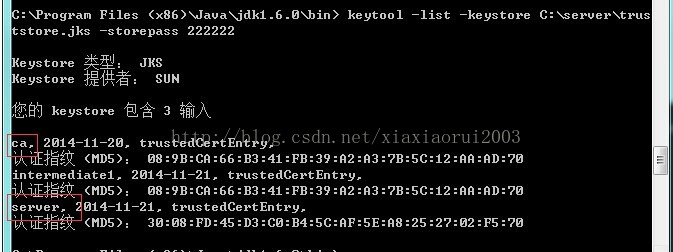
导入服务器证书时,服务器证书的别名必须与私钥的别名相同. 导入中间CA证书和服务器证书时,请注意提示消息. 如果您在导入服务器证书时使用的别名与私钥别名不同,它将提示“身份验证已添加到密钥库”,而不是“身份验证回复安装在密钥库中”.
证书导入已完成,请运行keystool命令并再次检查密钥库文件的内容
keytool-list-keystoreC: \ keystore.jks-storepassword

三,安装服务器证书
1. 导入keyotre密钥库
登录到Weblogic控制台

选择“锁定并编辑”以解锁配置并输入“服务器”
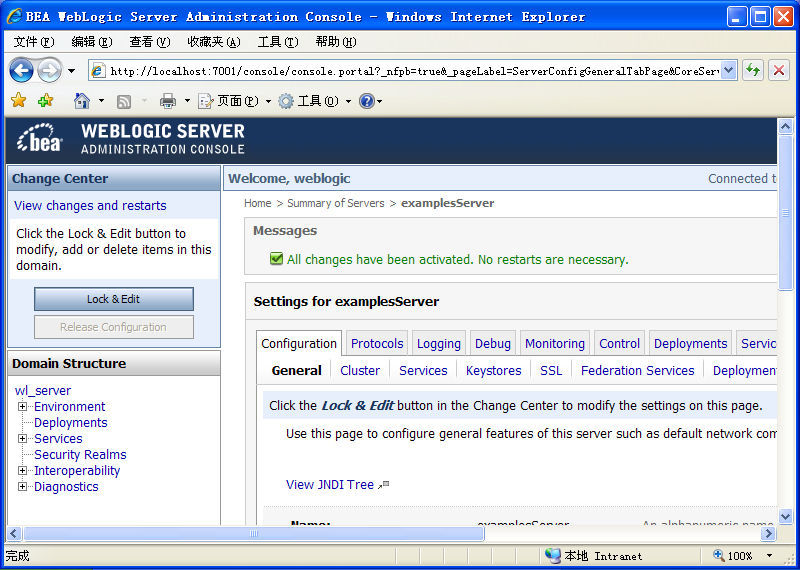

选择需要为其配置服务器证书的服务器

在“常规”下,您可以配置是否启用http和https以及访问端口号. https的默认端口号是443. 请在该选项中启用SSL并相应地修改端口号.

在“密钥库”下配置身份验证方法. 请选择“ CustomidentityandJavaStandardTrust”进行服务器身份验证,然后选择“ CustomIdentityandCustomTrust”进行双向身份验证.

将密钥库文件keystore.jks保存到服务器上的相应目录,并配置其路径和密钥库文件保护密码.

在单向身份验证中,您需要配置JRE默认信任存储文件cacerts. Cacerts的默认密码为changeit.

在SSL下的密钥库中配置私钥别名信息. 可以使用keystool-list命令查看私钥别名. 通常,私钥保护密码与密钥库文件保护密码相同.

设置后,选择“ ActiveChanges”以保存所有更改. 如果系统提示您重新启动Weblogic,则需要重新启动以使配置生效.

2. 存取测试
访问: 用于测试证书安装的端口.
第四,服务器证书的备份和恢复
在成功安装和配置服务器证书之后,请确保按照以下过程备份服务器证书,以免丢失证书给您带来不便.
1. 备份服务器证书
备份服务器证书密钥库文件keystore.jks文件,以完成服务器证书备份操作.
2. 恢复服务器证书
请参阅服务器证书安装部分,将服务器证书keystore keystore.jks文件还原到您的服务器,然后修改配置以还原服务器证书的应用程序.
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-162365-1.html
-

-
郑浣
特么不小心插上电源
-
李怡霏
拉起了我的手
 如何在单词中设置数字的千位分隔符?两种轻松完成的方式
 如何编写图书管理系统 河北宏润钢木家具
 SpringBoot AOP(方面注释方法)的详细说明
 为什么有人写计算机病毒
支持国产企业