linux后门有什么
电脑杂谈 发布时间:2020-01-03 07:02:38 来源:网络整理
linux后门有什么 相关的博客

点击查看第一章点击查看第二章 第3章 固件分析与漏洞利用 本章将主要探讨以下主题: 固件分析方式。 固件提取。 固件分析。 文件系统预测。 基于固件仿真的动态预测。 ARM与MIPS架构下二进制文件的预测入门。 MIPS架构下的漏洞利用。 3.1简介 到目
 温柔的养猫人1个月前 815

在这次这个世道中,保障基于Linux的平台的安全是非常重要的。但是,你得清楚如何干。一个简单反恶意程序工具是远远不够的,你必须采用其他机制来协作工作。那么试试下面这种方法吧。 使用SELinux SELinux是用来对Linux进行安全加固的,有了它,用户跟
游客epf6llf36clhs2个月前 489

近年来随着社会信息化不断推进、互联网行业大幅发展,网络上的黑客行为、黑灰产业等作为市场问题跟痛点。在网络这个“没有硝烟的战役”上,攻与防的交锋从未中止。 而随着“上云”成为大多数政企单位的选择,网络黑产、嫌犯也将目光投向了云上海量的信息和计算资源。但云上
 云安全专家2个月前 2479


为什么今天一提上云,用户更认同的就是阿里云产品?可能很高一部分原因是因为阿里云不仅是中国几乎最早研发云产品、云服务的公司,同时也有中国实力最大的云服务商,更重要的一个原因就是阿里云有一定的安全保障吧,那么阿里云在安全方面有什么安全保护机制呢? 云安全中心是一
 上云活动指导4个月前 453
很多用户网页服务器被入侵,被伤害,找到我们SINE安全公司寻找技术支持与帮助,有些网站被篡改,被跳转,首页内容被替换,服务器植入木马后门,服务器卡顿,服务器异常网络连接,有的用户使用的是阿里云服务器,经常被提醒服务器有挖矿程序,以及网页被上传webshell

 网站安全6个月前 1061
一句话解释什么是安骑士 安骑士是一款安装在ECS上的安全工具(支持非阿里云) 实践目标 充分知道安骑士产品的用途,可使用安骑士进行日常的安全管控,“看见”并“解决”安全难题,提高工作强度 学会安全管控技能:漏洞评估和处理方式、风险配置修复、入侵事件排查、进程
上云活动指导6个月前 909

前言 rootkit是Linux系统下更常用的一种木马后门工具,它主要借助替换系统文件来超过入侵和和隐蔽的目的,这种木马比普通木马后门更加危险跟隐蔽,普通的监测软件和检测方法很难发现这些木马。rootkit攻击能力极强,对系统的弊端很大,它借助一套工具来构建后
科技小先锋2年前 880

Kali Linux的设计目的是渗透检测。不管渗透测试者的起点是白盒测试、黑盒测试linux 后门,还是灰盒测试,在用Kali或其他工具进行渗透检测时,总应遵守一些方法。 第一步:侦察阶段 在发动防御之前,渗透测试者应当尽量多地知道目标环境跟系统的特征。渗透测试者找到的目标信
 云栖大讲堂2年前 899
linux后门有什么 相关的问答
请问一下,在云服务器上部署的jslinux 后门,被篡改有什么可能性?目前比对服务器代码跟本地代码没有差别,不像是ftp泄露了。目前看到打开网页,main.js被篡改(main.js里的那段贴起来
-
杜雅莉
你如果在伊拉克对美国说“关你鸟事”
-
-
张荥斐
对于破坏亚洲地区稳定
 awk Oneliner(2)文本替换
 现代林业与生态林业【新闻资讯】河阴镇党委副赵青说:生态农业旅
 tiobe编程语言排行榜 2012 4 武汉千锋Java培训机构
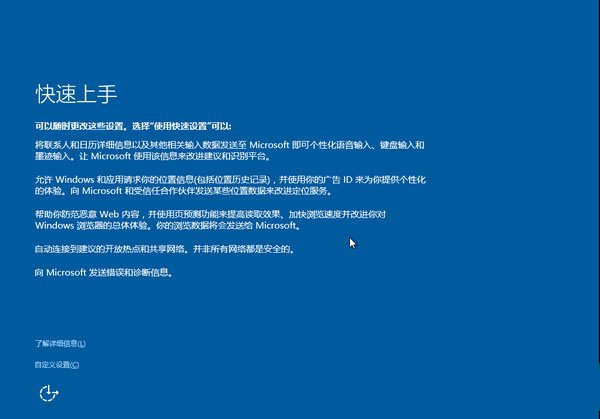 操作方法:重新安装系统教程,教您如何重新安装win10系统。
借机彻底消灭美国