勒索病毒变种,恐爆发!请记住很多防止办法
电脑杂谈 发布时间:2019-08-23 07:03:28 来源:网络整理
同时,随着周一工作日的到来,将会有更多手机关机,勒索病毒很有可能会卷土重来。

海量用户手机中毒,文件被锁,并遭到警告称,如果不交比特币赎金,将删除资料。
英国全国上下的16家医院首先报道同时受到网络攻击....
而不也是美国,这一场网络攻击,几乎风靡世界!!
中国: 校园网受灾严重...
“你的手机已经被锁,文件已经全部被加密,除非你支付等额价值300美元的比特币,否则你的文件将会被永久删除"
最开始被侵入的是杭州市下沙高教园区校园网,涉及到了浙传,计量,理工大学等,而据中国各媒体报导,这次病毒是全国性的,涉及的范围尤其广泛,并且主要的攻击对象选取了各大学校的校园网,目前受病毒感染的院校名单还在下降...
才能终止。不然过两天赎金翻倍 过一周文件还会永久销毁
而说起这个比特币病毒其实并不新鲜、早在2015年,类似的比特币勒索病毒就在在美国发生了。不过之前的勒索病毒并没有这次规模大,因为以前的勒索病毒不能自动运行,需要用户点击,它一般装扮成链接,或者钓鱼邮件,或者跳出页面,甚至是靠卖萌的方法连哄带骗骗用户点击。

这次爆发的病毒是搭配了“永恒之蓝”的比特币勒索病毒,不用用户点击,直接在你的手机运行....所以很有可能你什么都没做,只是睡了午觉第二天早上醒来开电脑就会看到你已经被勒索了....
◆

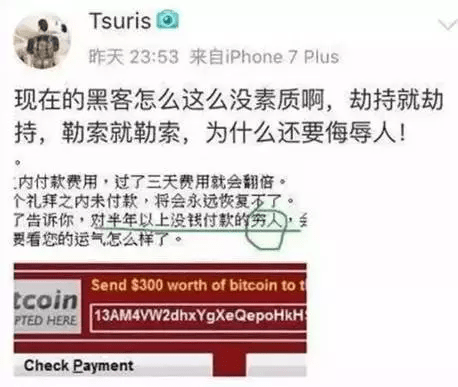
虽然比特币病毒攻击给学生党带来了一定的代价痛苦,但自信的国内同学们也开始玩起了段子..

小傻听说过绑架人的小偷,但真头一次听绑架文件的劫匪.....
被final折磨的披头散发的部分学生党,体会了一把“辛辛苦苦几个月勒索病毒发生变种,一夜回到解放前”的切肤之痛。
然而现在据新闻报导,不仅是校园网惨遭病毒入侵,中国石油在内的3万家机构都受此病毒影响...
面对勒索病毒暴虐电脑网络,锁文件要勒索。筒子们表示有点方,
钱,到底是给还是不给?
杀死和防止勒索病毒有啥好办法?
下面小傻来和大家一起想办法~
如何判定你的电脑是否中毒?(电脑中毒症状)
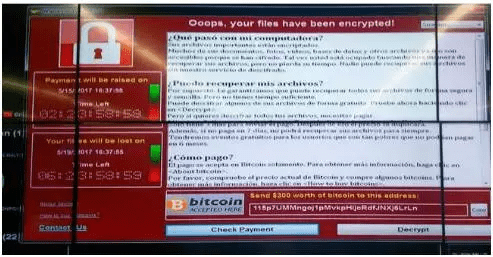
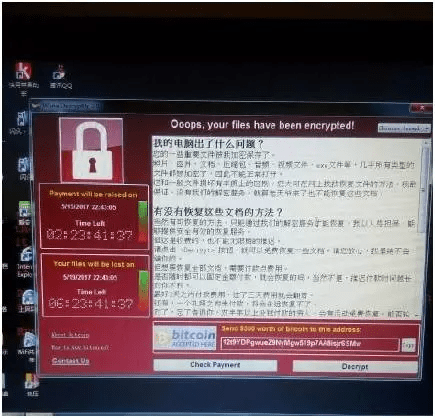
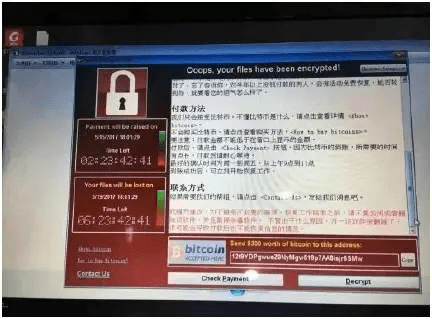
会跳出一个窗口警告,如果你想解读所有的文件,你应该在3天的时间内支付赎金,之后报价会翻番。
英美中招的网友
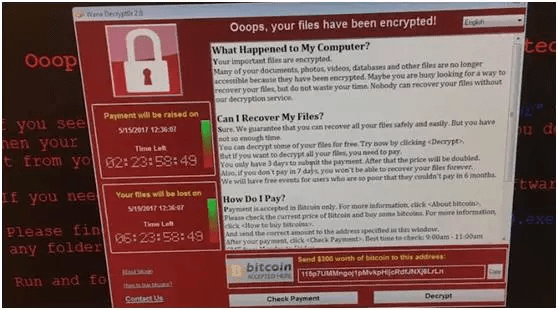

也有网友中招。
中国中招的网友。
如何防止电脑中毒?(防护措施)
①尚未感染的用户,可以及时用硬盘或者各类网盘将重要资料进行备份。 ② 一旦发觉到自己手机有相同症状,应及时断网关机,不技巧开任何后缀名奇怪的文件,否则将启动倒计时(病毒同时还在后台加密你的文件)。
③ 不要打开陌生文件,包括但不限于来自邮箱、聊天工具、网络下载的exe可执行文件或奇怪后缀的文件(有些狡猾的病毒伪装成常用文件的界面,比如PDF或Word,却依然是exe后缀,比如 .pdf.exe)。
④最近一段时间尽量不要用校园网(据悉此次病毒是借助教育网传播)。
那么大学教育网客户该怎么办?可以立刻关闭Windows系统的445端口,具体方法如下:
打开控制面板--网络和共享中心--更改适配器设置--右键单击正在使用的网卡,然后点击属性--取消勾选Microsoft网络文件和打印机共享--确定--重启系统
⑤“裸奔”用户请光速安装杀毒工具,并全盘扫描检查漏洞,打开下载防护,强制扫描所有下载的文件。
⑥微软用户应及时升级补丁(win10自带的 Windows defender 免疫此病毒,OSX、Linux等笑而不语)。
⑦已经中招的难友们,千万不要试图和黑客交易,首先比特币交易风险极大,执法也有国际性难题,在几十个小时内急急忙忙交易极容易被坑,竹篮打水一场空,数据也不能及时取走。如果已有平台备份,应尽量在杀完毒后修复备份,系统完善了还原点的也尽量使用还原;并到卡巴斯基等相关安全软件网页下载文件解锁工具。
⑧学习尝试习惯着去云端工作吧。比如有道云笔记、印象笔记、onedrive等,实时备份,再也不怕断电蓝屏,写完再备一份到本地,岂不美哉!

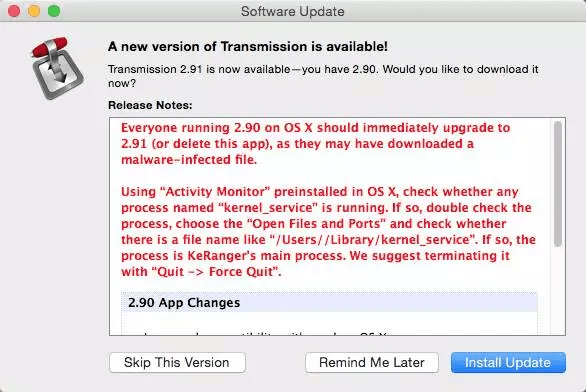
⑨ 备份!备份!!备份!!!尤其是毕业季,病毒这时候放进去简直是歹毒至极……现在不备份更待何时?麻溜儿地买硬盘备份、开启手动还原、各种云备份,有能力建虚拟机或影子系统的建一个省心,手机顺便也备份一个别嫌麻烦,定期完善备份文件,否则一旦出事就是血泪的教训啊…… 看到这里,有人可能要说,既然Windows用户这么容易变成肉鸡,那不如还是投靠苹果姐姐为妙啊!主页君这里要提示你,可不要忘了16年时,苹果系统却说也被一款名叫 KeRanger 的勒索软件攻陷了……
如果电脑中了毒怎么办?
立即隔离中毒的电脑,断开连接的网络
①隔离或关掉未完全损坏的仪器。
②将转储数据或平台放到离线状态。确保备份没有勒索病毒。
③立即联系执法部门。建议您联络当地联邦调查局(FBI)或美国特勤局(USSS)的外地办事处,寻求协助。
④如果可能,从网络中删掉系统后,请修改所有账户密码和网路密钥。 此外,一旦从平台中卸载恶意软件,请设置所有系统密钥。
⑤删除注册表值和中止加载程序。
在支付赎金之前,有多大的风险。 不鼓励支付赎金。因为 :
①支付赎金并不能保证重新获取对其数据的访问权限; 事实上,一些个人或组织在支付赎金后,电脑文件也没有解锁。
②有的受害者支付赎金后,电脑网络又重新中招。
③付了最起初规定的赔款数额,有些受害者被要求支付更多金钱来解锁文件。
④支付可能无意中鼓励这种商业理念
5月14日,北京市委网信办、北京市局、北京市经信委联合发出《关于WannaCry勒索蠕虫出现变种及处理工作建议的通告》。《通知》指出,有关部门监测看到,WannaCry 勒索蠕虫出现了变种:WannaCry 2.0,与之前版本的不同是,这个变种取消了所谓的Kill Switch,不能通过登录某个域名来关闭变种勒索蠕虫的传播。
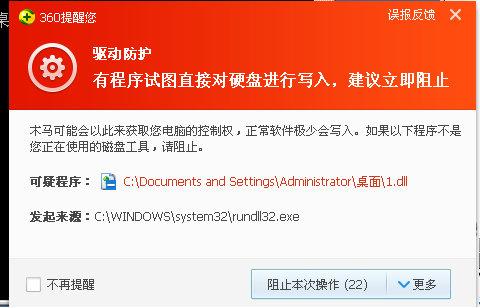
该变种的传播速度可能会更快勒索病毒发生变种,该变种的有关处置方式与之前版本相似,建议及时进行关注和处理。
关于WannaCry 勒索蠕虫出现变种及处理工作建议的通告
各有关单位:
有关部门监测看到,WannaCry 勒索蠕虫出现了变种:WannaCry 2.0,与之前版本的不同是,这个变种取消了所谓的Kill Switch,不能通过登录某个域名来关闭变种勒索蠕虫的传播。该变种的传播速度可能会更快,该变种的有关处置方式与之前版本相似,建议及时进行关注和处理。
一、请及时组织内网测试,查找所有开放445 SMB服务端口的终端和服务器,一旦发现中毒机器,立即断网处理,目前看来对内存格式化可消除病毒。
二、目前微软已公布补丁MS17-010修复了“永恒之蓝”攻击的平台漏洞,请及时为电脑调试此补丁,网址为;对于XP、2003等谷歌已不再提供安全更新的机器,建议升级操作系统版本,或关闭受到漏洞影响的端口,可以避免遭到勒索工具等病菌的侵犯。
三、一旦看到中毒机器,立即断网。
四、启用并开启“Windows防火墙”,进入“高级设定”,在入站规则里禁用“文件和打印机共享”相关规则。关闭UDP135、445、137、138、139端口,关闭网络文件共享。
五、严格禁止使用U盘、移动硬盘等可执行摆渡攻击的设施。
六、尽快备份自己手机中的重要文件资料到内存设备上。
七、及时升级操作系统和应用程序到最新的版本。
八、加强电子邮件安全,有效的阻止掉钓鱼邮件,可以防止太多弊端。九、安装正版操作系统、Office软件等。
北京市委网信办
北京市局
北京市经信委
2017年5月14日
搜索微信公众号“太傻留学”,或添加公众号ID: taisha_consulting,获取更多留学干货!
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-120262-1.html
-

-
苑咸
希望下一代能做好
-
长孙正隐
#吴亦凡#Iamwaitingforyou
-
-
赵峰
台湾若敢竖起台独旗帜
 2015年氪估值排行榜top500_2015游戏钱排行榜_中国公司估值排行榜
 FPS低的原因是什么
 在N个元素中查找第k大的元素,有什么方法最快?
 这篇文章完美解决Win7声卡驱动安装失败的问题!
SB编辑拉森号是宙斯盾驱逐舰9000吨排水量中国的兰州号台州号才7000吨排水量