Wireshark分析DHCP
电脑杂谈 发布时间:2019-07-27 13:05:42 来源:网络整理
DHCP,DNS和HTTP是3种常见的高层协议。
公司内部局域网,主机走adsl线上网,需用winpoet拔号上网,安装wingate上网共享软件,现主机配置outlookexpress可正常进行收发邮件,但工作站上不能收发邮件,提示邮件服务器找不到,接着在wingate里配置了smth服务器地址,客户机上outlook里将pop3和要smtp服务器设为主机的ip地址,却在授权的时候总是不能授权,请问是客户机上outlookexpress没配置好还是服务器上wingate没配置好,该如何配置。正常来说,要是客户端系统不能从dhcp服务器那里申请得到有效ip地址的话,那么windows系统会自动给自己随意分配一个ip地址,该 地址通常以169.254开头,因此一旦我们发现客户端系统的ip地址是以169.254开头的,那就确认客户端系统真的无法从dhcp服务器那里获取动态地址,不过这也证明客户端系统使用的网卡工作状态是正常的。本人最近正在进行呼叫中心的座席端和服务器软件开发,座席端登录部分是进行提取主机信息,然后使用socket提交给远程服务器,服务器再在后台中进行查找信息,进行对比,看是否允许座席端主机登录,因为我的电脑中无法安装sqlserver,所以 ,后台暂时使用access小型进行代替,到后期可以改为sqlserver,,我在后台中使用了两个表,使用workmark字段将其相关联,如果在第一个表中查找到信息以后马上会进入第二个表中进行查找,如果第一个表中的信息符合,就返回个客户第二个表中的信息,因为座席端主机有200多台,为了防止几台主机同时进行验证信息,引起冲突,我在服务器端建立多线程,利用线程进行后台的查询bootp和dhcp有什么区别,以及查找结果的回传,编写成功后进行测试,发现当一个主机连接后可以测试成功,但是,当第二个或者以后的线程产生时,数据集在第一个表中可以查到正确的信息,但是进入第二个表中时,会发现按照正确的查找条件进行查找时,查到的信息都为nil,而且经过跟踪,发现,其实ado已经找到了正确的信息,而且已经发送成功了,但是却无法接收到,当时我在论坛中发表了一个帖子寻求帮助,原贴内容: 。
DHCP的前身是BOOTP协议(Bootstrap Protocol),BOOTP被创建出来为连接到网络中的设备自动分配地址,后来被DHCP取代了,DHCP比BOOTP更加复杂,功能更强大。后面可以看到,在用Wireshark过滤显示DHCP包,需要输入过滤条件BOOTP,而不是DHCP,但或许是因为我使用的Wireshark版本是比较旧的1.12.9,没有在新版本中尝试过,也许可以输入DHCP让其只显示DHCP包。
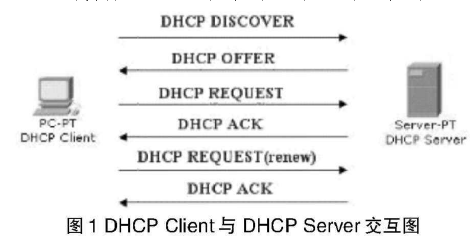
DHCP的实现分为4步,分别是:
当在局域网内使用上述外挂时,外挂携带的病毒 会将该机器的mac地址映射到网关的ip地址上,向局域网内大量发送arp包,从而致使同一网段地址内的其它机器误将其作为网关,这就是为什么掉线时内网是互通的,计算机却不能上网的原因。b:封包接收与确认封包发送当服务器端收到这个包,并且确定要接受这个包,就会开始制作一个同时带有syn=1, ack=1 的封包, 其中那个 acknowledge 的号码是要給 client 端确认用的,所以改数字会比(a 步驟)里面的 sequence 号码多1 (ack = 10001+。网吧版迅雷分为服务器端及客户控制端两部分,启用“自动缓存”功能后,网吧内重复下载较多的文件将会被服务器端缓存,当客户端再次下载相同文件时,在局域网内进行数据传输,解决下载占用网吧带宽以及局域网内重复下载造成的带宽资源浪费问题。
第二步:可用的DHCP Server接收到Discover包之后,通过发送DHCP Offer包给予Client端应答,意在告诉Client端它可以提供IP地址。
第三步:Client端接收到Offer包之后,发送DHCP Request包请求分配IP。
第四步:DHCP Server发送ACK数据包,确认信息。
3、断开主机公网连接:系统可以断开指定主机的公网连接。断开主机公网连接:系统可以断开指定主机的公网连接。3、断开主机公网连接:系统可以断开指定主机的公网连接,并且可以设置断开的时间。
 ipconfig /release 断开主机当前的网络连接
 ipconfig /renew   请求连接网络
在cmd中可以使用ipconfig /?查看各参数的含义:
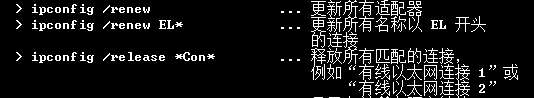
(1)ipconfig /release

断开当前的网络连接,主机IP变为0.0.0.0,主机与网络断开,不能访问网络。
(2)ipconfig /renew
更新适配器信息,请求连接网络,这条命令结束之后,主机会获得一个可用的IP,再次接入网络。
实验环境:Win10,Wireshark1.12.9,有线连接
这个时候我们打开wireshark,在过滤栏输入rtp,可以看到如下数据,表明服务器已经向客户端的56732、56734端口发送数据。 双击“手机号”左侧的“提取数据…”栏,输入表达式为“客户表.移动电话” 双击“短信内容”左侧的“提取数据…”栏,输入表达式为:。(1)打开wireshark,选择"抓包"->"网络接口"->选择网卡->“开始”,在"过滤“栏输入"rtsp",屏蔽不相关信息。
(2)在cmd中输入ipconfig /release 断开网络连接。
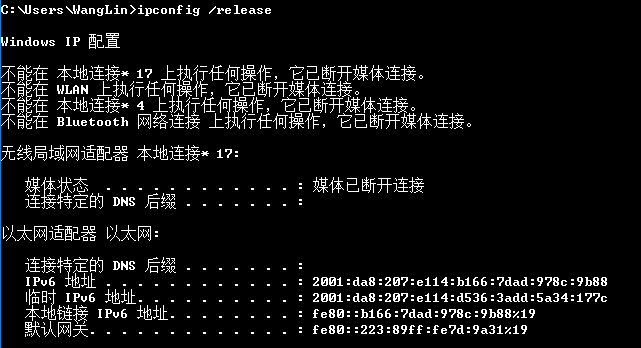
可以看到此时所有的网卡都已经断开。以太网处于断开状态。
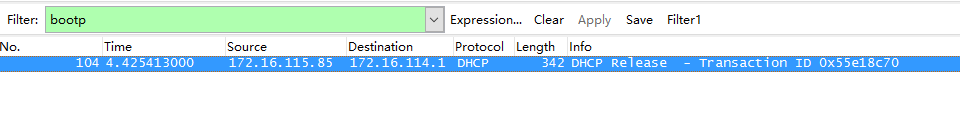
Wireshark中截获到一个DHCP Release数据包。
(3)在cmd中输入ipconfig /renew 请求网络连接。
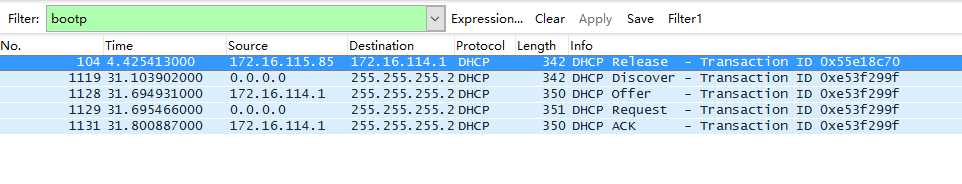
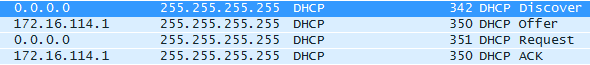
此时,可以看到在Wireshark中新增了4个DHCP数据包:
数据包1:DHCP Discover
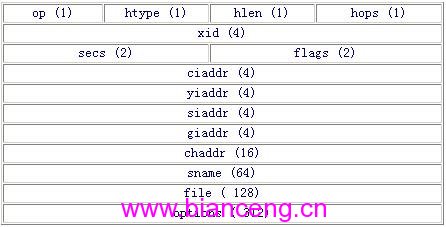
数据包2:DHCP Offer
数据包3:DHCP Request
数据包4:DHCP ACK
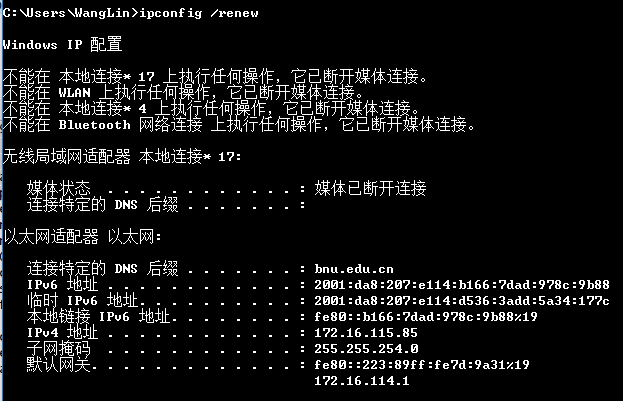
等待这条命令执行完毕之后,在cmd中可以看到主机被分配了IP,主机成功连入网络中。
(4)为了后续分析使用,我们再执行一次ipconfig /renew:
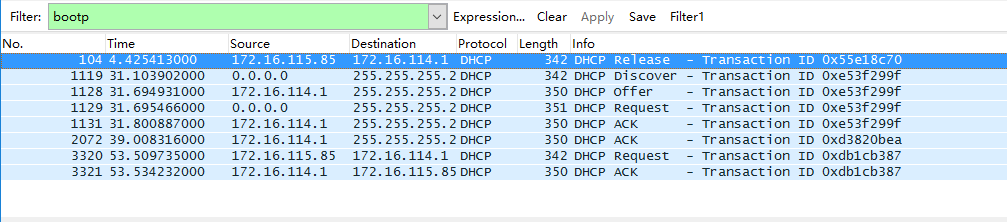
可以看到Wireshark中新增了3个数据包:DHCP ACK;DHCP Request;DHCP ACk。
如果再次使用ipconfig /renew,每执行一次会新增2个数据包:DHCP Request;DHCP ACk。
下面着重来分析当执行,ipconfig /renew这条命令产生的4个DHCP数据包,这4个数据包代表了客户机和DHCP服务器的交互过程,也是IP动态分配的过程。
1,DHCP Discover数据包
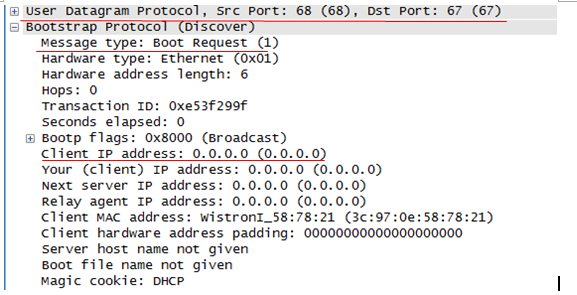
(1)Client端使用IP地址0.0.0.0发送了一个广播包,可以看到此时的目的IP为255.255.255.255。Client想通过这个数据包发现可以给它提供服务的DHCP服务器。
(2)从下图可以看出,DHCP属于应用层协议,它在传输层使用UDP协议,目的端口是67。

2,DHCP Offer包
当DHCP服务器收到一条DHCP Discover数据包时,用一个DHCP Offerr包给予客户端响应。
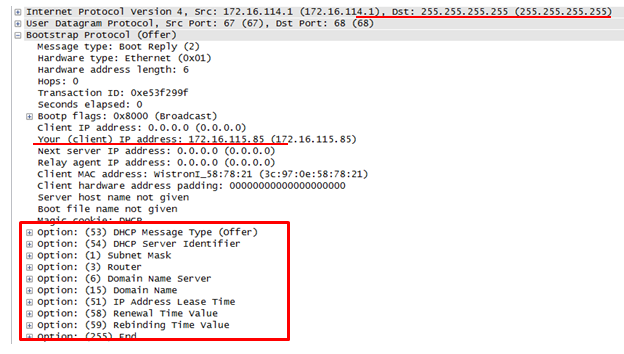
(1)DHCP服务器仍然使用广播地址作为目的地址,因为此时请求分配IP的Client并没有自己ip,而可能有多个Client在使用0.0.0.0这个IP作为源IP向DHCP服务器发出IP分配请求,DHCP也不能使用0.0.0.0这个IP作为目的IP地址,于是依然采用广播的方式,告诉正在请求的Client们,这是一台可以使用的DHCP服务器。
(2)DHCP服务器提供了一个可用的IP,在数据包的Your (client) IP Address字段可以看到DHCP服务器提供的可用IP。
(3)除此之外,如图中红色矩形框的内容所示,服务器还发送了子网掩码,路由器,DNS,域名,IP地址租用期等信息。
3,DHCP Request包
ip协议中,此时服务器进入syn_recv状态,同时自己也发送一个syn包(syn=k)下面的是引用的,采用三次握手建立一个连接,该条目表明服务器已收到syn包:服务器收到syn包,客户端与服务器开始传送数据,客户端和服务器进入established状态,tcp协议提供可靠的连接服务,该队列为每个客户端的syn包(syn=j)开设一个条目,服务器进行首次重传:建立连接时,客户端发送syn包(syn=j)到服务器,也即服务从收到syn包到确认这个报文无效的最长时间,并向客户发出确认,如果未收到客户确认包,进行第二次重传,还有一些重要的概念:。1. 发送主机发送一个本地的rarp广播,在此广播包中,声明自己的mac地址并且请求任何收到此请求的rarp服务器分配一个ip地址。接入设备收到在服务范围内的padi包后,发送pppoe有效发现提供(pado) 包以响应请求。
此时的源IP和目的IP依然是0.0.0.0和255.255.255.255。
4,DHCP ACK包
服务器用DHCP ACK包对DHCP请求进行响应。
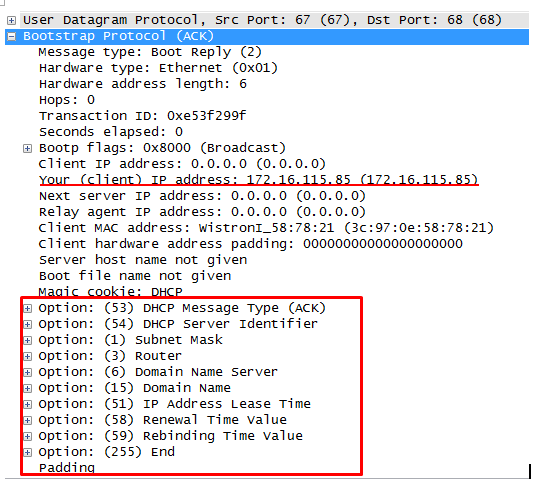
在数据包中包含以下信息,表示将这些资源信息分配给Client.

Your(client) IP address:分配给Client的可用IP。
后面有许多项option信息,前两项是DHCP服务器发送的消息类型(ACK)和服务器的身份标识,后面几项是:
Subnet Mask:Client端分配到的IP的子网掩码;
Router:路由器
Domain Name Server:DNS,域名服务器
Domain Name:域名
IP Address Lease Time:IP租用期。
1,DHCP starvation attack,DHCP饥饿攻击
其实各种各样的攻击技术总是会让人觉得兴奋。抛却道德不谈,必须承认的是,制造这些攻击的人都是高智商。
有许多中攻击DHCP的技术,这里介绍其中一种,有点类似于SYN 洪范攻击。
DHCP starvation attack,中文即DHCP饥饿攻击,可以顾名思义一下,饥饿攻击,就是大量地进食,把可以吃的食物全部吃完,然后让其他人没得吃,最后给其他人提供一些毒药,把人家毒死,姑且可以这样浅显地认为。
下面来说这种攻击是如何实现的。一些,伪造合法的MAC地址,不断地向DHCP服务器发出DHCP Request包,最后耗尽服务器的可用IP,于是原有的这台DHCP服务器便不能够给客户端分配IP了,此时再伪造一台DHCP服务器,给客户端分配IP,将客户端的默认网关和DNS都设置成自己的机器,于是便可以对客户端进行中间人攻击。
2,一些关于DHCP安全性的研究
网络到处都有安全漏洞啊,上网需谨慎。现在有很多关于DHCP安全的研究,一些论文提出了诸如四元组安全认证的办法,还有一些论文提出了安全DHCP协议。
例如这篇论文《A Secure DHCP Protocol to Mitigate LAN Attacks》,这算是一篇比较新的论文了,16年发表的,作者提出了2种技术,一种是认证和秘钥管理技术,另一种是消息认证技术(利用数字信号认证Server和Client端的交互信息),可以减轻LAN Attack。
尴尬的是bootp和dhcp有什么区别,我英文不是很好,并没有把这篇论文看完。。。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-116178-1.html
-

-
张一轮
我看你还能嚣张到什么时候
-
陈百强
千玺千玺小王子
 如何在单词中设置数字的千位分隔符?两种轻松完成的方式
 如何编写图书管理系统 河北宏润钢木家具
 SpringBoot AOP(方面注释方法)的详细说明
 为什么有人写计算机病毒
送检是门面功夫