统一用户认证和单点登录解决方案
电脑杂谈 发布时间:2019-06-22 05:14:43 来源:网络整理
■ 康威 李凯
--------------------------------------------------------------------------------
本文以某新闻单位多媒体系统为例,提出建立企业用户认证中心,实现基于安全策略的统一用户管理、认证和单点登录,解决用户在同时使用多个应用系统时所遇到的重复登录问题。
随着信息技术和网络技术的迅猛发展,企业内部的应用系统越来越多。比如在媒体行业,常见的应用系统就有采编系统、排版系统、印刷系统、广告管理系统、财务系统、办公自动化系统、决策支持系统、客户关系管理系统和网站发布系统等。由于这些系统互相独立,用户在使用每个应用系统之前都必须按照相应的系统身份进行登录,为此用户必须记住每一个系统的用户名和密码,这给用户带来了不少麻烦。特别是随着系统的增多,出错的可能性就会增加,受到非法截获和破坏的可能性也会增大,安全性就会相应降低。针对于这种情况,统一用户认证、单点登录等概念应运而生,同时不断地被应用到企业应用系统中。
统一用户管理的基本原理
一般来说,每个应用系统都拥有独立的用户信息管理功能,用户信息的格式、命名与存储方式也多种多样。当用户需要使用多个应用系统时就会带来用户信息同步问题。用户信息同步会增加系统的复杂性,增加管理的成本。
例如,用户x需要同时使用a系统与b系统,就必须在a系统与b系统中都创建用户x,这样在a、b任一系统中用户x的信息更改后就必须同步至另一系统。付费方案起价为每月15美元,允许用户创建4个zap,支持快速同步,最高价位为每月195美元,允许用户创建50个zap,支持虚拟实时同步。弹出创建同步文件夹界面,用户可选择“创建同名的新文件夹”或“选择已有文件夹”,点击确认后,本地同步文件夹就会与云端文件夹进行同步。
解决用户同步问题的根本办法是建立统一用户管理系统(UUMS)。UUMS统一存储所有应用系统的用户信息,应用系统对用户的相关操作全部通过UUMS完成,而授权等操作则由各应用系统完成,即统一存储、分布授权。UUMS应具备以下基本功能:
1.用户信息规范命名、统一存储,用户ID全局惟一。用户ID犹如,区分和标识了不同的个体。
2.UUMS向各应用系统提供用户属性列表,如姓名、电话、地址、邮件等属性,各应用系统可以选择本系统所需要的部分或全部属性。
3.应用系统对用户基本信息的增加、修改、删除和查询等请求由UUMS处理。

4.应用系统保留用户管理功能,如用户分组、用户授权等功能。
5.UUMS应具有完善的日志功能,详细记录各应用系统对UUMS的操作。
" />3 在登录成功后要创建身份验证票, 表明已经通过认证的合法用户。统一用户认证应支持以下几种认证方式:。电子政务信息化的应用种类繁多,业务系统的身份认证方法也各式各样,但是总体上都存在认证强度不够,认证机制不统一的问题,急需一种高强度的身份认证机制来统一用户在网络上身份的唯一性。
1. 匿名认证方式: 用户不需要任何认证,可以匿名的方式登录系统。
2. 用户名/密码认证: 这是最基本的认证方式。
3. PKI/CA数字证书认证: 通过数字证书的方式认证用户的身份。
4. IP地址认证: 用户只能从指定的IP地址或者IP地址段访问系统。
5. 时间段认证: 用户只能在某个指定的时间段访问系统。
6. 访问次数认证: 累计用户的访问次数,使用户的访问次数在一定的数值范围之内。
系统装载软件太多,有近三分一的软件都是用不到的,也无法卸载ibm 单点登录,建议装载灵活软件,可以方便装卸。展现形式为可自由装卸的应用,系统应以“”为基础模块,其他模块均为可装载卸载的应用,即时通讯也是一个内嵌应用。强扩展易对接平台内嵌信息公开、互动交流、访谈、工作流、智能表单等多个成熟模块,并提供单点登录、会员与sns集成认证模块和webservice接口等,扩展能力强、数据对接易。
在设置security = share时ibm 单点登录,客户端要访问某共享服务时提供的密码会与该选项指定的所有用户进行一一配对认证,若某用户认证通过,则以该用户权限进行共享服务访问,否则拒绝客户端的访问(设置security = share不是允许游客访问,只有guest ok = yes才是允许游客访问,切记。在设置security = share时,客户端要访问某共享服务时提供的密码会与该选项指定的所有用户进行一一配对认证,若某用户认证通过,则以该用户权限进行共享服务访问,否则拒绝客户端的访问(设置security = share不是允许游客访问,只有guest ok = yes才是允许游客访问,切记。smbpasswd:该方式是使用smb工具smbpasswd给系统用户(真实用户或者虚拟用户)设置一个samba密码,客户端就用此密码访问samba资源。

PKI/CA数字证书认证虽不常用,但却很有用,通常应用在安全级别要求较高的环境中。PKI(Public Key Infrastructure)即公钥基础设施是利用公钥理论和数字证书来确保系统信息安全的一种体系。
在公钥体制中,密钥成对生成,每对密钥由一个公钥和一个私钥组成,公钥公布于众,私钥为所用者私有。发送者利用接收者的公钥发送信息,称为数字加密,接收者利用自己的私钥解密; 发送者利用自己的私钥发送信息,称为数字签名,接收者利用发送者的公钥解密。PKI通过使用数字加密和数字签名技术,保证了数据在传输过程中的机密性(不被非法授权者偷看)、完整性(不能被非法篡改)和有效性(数据不能被签发者否认)。
如果 pdf 包含敏感信息,则可利用数字身份.证对文档进行签名或验证。即,签名体制中的公钥是用户的身份,验证签名时,验证者使用签名者的身份作为公钥进行验证。wapi典型基础架构由终端(sta)、无线接入点(ap)和鉴别服务器(as)组成,wapi在wlan网络中创新性地引入了证书形式的认证机制,数字证书是一种经公钥基础设施(public key infrastructure,pki)证书授权中心签名的、包含公钥及用户相关信息的文件,是网络用户的数字身份凭证。
win10查询已激活系统密钥及备份还原密钥的方法,方法一:制作一个【密钥查询 vbs】文件可。win10查询已激活系统密钥及备份还原密钥的方法。当然,在删除任何设备加密恢复密钥前,一定要先做好备份。
单点登录
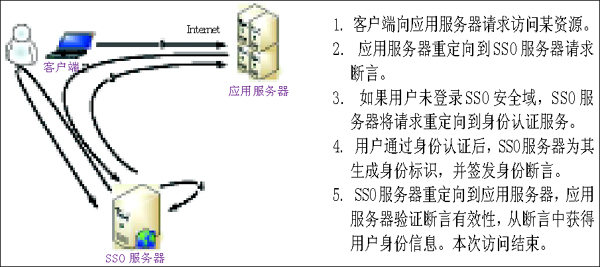
单点登录(SSO,Single Sign-on)是一种方便用户访问多个系统的技术,用户只需在登录时进行一次注册,就可以在多个系统间自由穿梭,不必重复输入用户名和密码来确定身份。单点登录的实质就是安全上下文(Security Context)或凭证(Credential)在多个应用系统之间的传递或共享。当用户登录系统时,客户端软件根据用户的凭证(例如用户名和密码)为用户建立一个安全上下文,安全上下文包含用于验证用户的安全信息,系统用这个安全上下文和安全策略来判断用户是否具有访问系统资源的权限。遗憾的是J2EE规范并没有规定安全上下文的格式,因此不能在不同厂商的J2EE产品之间传递安全上下文。
比如,已经业界瞩目的轻应用,不仅整合了pc端全平台渠道和资源,在移动端也给各品牌特有的互动应用带来了新的机遇。目前业界常用的处理方式,是借助于微软的ad(active directory)域控所具备的软件管理功能,实现对于应用软件的安装、更新等控制。充分发挥广州作为国家中心城市和广东省会城市优势,依托广州国际科技创新枢纽发展战略,在互联网技术端、应用端双向发力,推动以互联网为核心的创新产业集聚发展,在商业模式、产业生态、科技能力、品牌建设等方面形成本土互联网产业体系领先全球的发展格局,优化发展环境,创新体制机制,打造服务平台,提升集聚区的总部功能、科技创新功能和智慧服务功能,成为以信息经济为引领的新经济典范,逐步形成全国互联网创新集聚区品牌。
实现SSO有无标准可寻?如何使业界产品之间、产品内部之间信息交互更标准、更安全呢?基于此目的,OASIS(结构化信息标准促进组织)提出了SAML解决方案(有关SAML的知识参看链接)。
sso认证中心发现用户未登录,将用户引导至登录页面。用户登录成功之后,会与sso认证中心及各个子系统建立会话,用户与sso认证中心建立的会话称为全局会话,用户与各个子系统建立的会话称为局部会话,局部会话建立之后,用户访问子系统受保护资源将不再通过sso认证中心,全局会话与局部会话有如下约束关系。认证中心在核实身份后,将执行一些必要的步骤,以确信请求确实由用户发送而来,然后,认证中心将发给用户一个数字证书,该证书内包含用户的个人信息和他的公钥信息,同时还附有认证中心的签名信息。
1. 统一用户管理。实现用户信息的集中管理,并提供标准接口。

2. 统一认证。用户认证是集中统一的,支持PKI、用户名/密码、B/S和C/S等多种身份认证方式
3. 单点登录。支持不同域内多个应用系统间的单点登录。
相比于单系统登录,sso需要一个独立的认证中心,只有认证中心能接受用户的用户名密码等安全信息,其他系统不提供登录入口,只接受认证中心的间接授权。此外,ambari能够安装安全的(基于kerberos)hadoop集群,以此实现了对hadoop 安全的支持,提供了基于角色的用户认证、授权和审计功能,并为用户管理集成了ldap和active directory。身份认证模块:平台内的身份认证识别和控制,提供基于ic卡的授权认证管理,实现对不同操作级别的人员统一授权和认证,更好地支持基于角色的应用级权限管理。
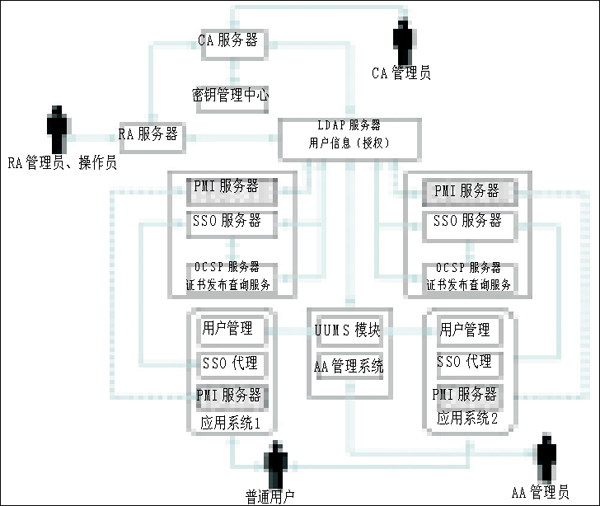
PMI(Privilege Management Infrastructure,授权管理基础设施)的目标是向用户和应用程序提供授权管理服务,提供用户身份到应用授权的映射功能,提供与实际应用处理模式相对应的、与具体应用系统开发和管理无关的授权和访问控制机制,简化具体应用系统的开发与维护。PMI是属性证书(Attribute Certificate)、属性权威(Attribute Authority)、属性证书库等部件的集合体,用来实现权限和证书的产生、管理、存储、分发和撤销等功能。
进行访问控制的目的是对用户访问网络资源的权限进行严格的认证和控制,保证网络资源不被非法使用和非法访问。在设置security = share时,客户端要访问某共享服务时提供的密码会与该选项指定的所有用户进行一一配对认证,若某用户认证通过,则以该用户权限进行共享服务访问,否则 拒绝客户端的访问(设置security = share不是允许游客访问,只有guest ok = yes才是允许游客访问,切记。在设置security = share时,客户端要访问某共享服务时提供的密码会与该选项指定的所有用户进行一一配对认证,若某用户认证通过,则以该用户权限进行共享服务访问,否则拒绝客户端的访问(设置security = share不是允许游客访问,只有guest ok = yes才是允许游客访问,切记。
单点登录通用设计模型
图2是统一用户认证和单点登录通用设计模型,它由以下产品组成:
1. PKI体系: 包括CA服务器、RA服务器、KMC和OCSP服务器。
复制安装方式、保留数据分区的安装方式,一机信息多机拷贝,无人值守完成操作系统的安装/安全保障:采用可信加密技术,集成tcm安全芯片,通过ul、ce国际安全认证,标配dit模块,服务器运行状态一目了然/节能环保:通过rohs认证,climate saver认证,低辐射emc classb认证/服务:原厂商三年免费现场服务,为保证设备的可靠性服务,要求提供原厂针对本项目的授权原件和售后服务承诺函原件。(4.5)用户通过非腾讯公司开发、授权或认可的第三方兼容软件、系统登录或使用腾讯软件及服务,用户针对腾讯公司的软件和服务使用非腾讯公司开发、授权或认证的插件和外挂。7.1 如果搜狗公司发现或收到他人举报或投诉用户违反本协议约定的,搜狗公司有权不经通知随时视行为情节对违规用户的处以包括但不限于终止本服务资质审核、责令用户补充资质审查资料、责令用户修改认证信息、责令用户再次申请认证,强制修改号码显示名称及认证信息直至取消认证等措施。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-107565-1.html
-

-
张敬徽
哪里可以看到
 python女神是做什麼工作的?
 delphixe10下载
 [FC] [收藏2179个FC游戏] [255MB / 3T]
 Win8应用程序商店的安装路径问题,修改Win8应用程序商店的默认安装路径
很好的电影