计算机病毒研究新工程制度
电脑杂谈 发布时间:2019-05-24 13:24:26 来源:网络整理
在当前计算机病毒管理应用中的新措施管理方式有哪些呢,如何来加强现在计算机工程科技应用呢?本文是一篇计算机论文。对于计算机病毒的防范,单单依靠技术手段是不能彻底解决问题的,因此必须要把技术和管理结合在一起,这是现阶段病毒防范的主流方法。因为计算机病毒的防范措施,从目前的实际情况来看依旧是非常被动的,人工智能的结合病毒防范技术依旧仅仅停留在实验室阶段,并没有推广和普及。
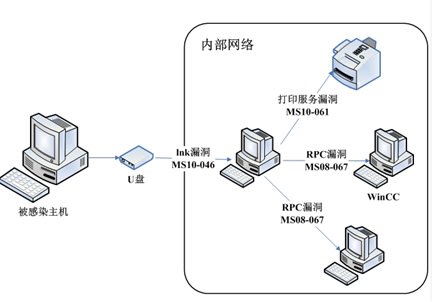
冲击波病毒【病毒名称】冲击波 ( worm.blaster )【警惕程度】★★★★ 【病毒类型】蠕虫病毒【依赖系统】 windows 2000/xp 【传播途径】网络/rpc漏洞 【病毒危害】系统操作异常、不停...。四,用户也可以直接登录瑞星等反病毒网站来下载相应的补丁程序,这时就只能再次用手工清除该病毒:dir msblast.exe /s/p3.找到后进入病毒所在的子目录,以防止计算机重复感染,然后通过没感染该病毒的计算机下载相应的补丁、windows 2000,然后搜索c盘,就是启动系统后进入安全模式,给系统打上补丁、用户手工清除了病毒体后,所有使用windows nt,手工清除病毒、windows xp“冲击波”病毒是针对windows rpc服务漏洞进行攻击的病毒。史瑀:针对这种漏洞杀毒厂商也做了一些工作,在卡卡安全助手中也做了ie防火墙的工具,根据恶意网页自动下载病毒,无论是利用新的漏洞和老的漏洞,原理是这样就可以防范。
关键词:计算机病毒,计算机科技,计算机论文
1、计算机病毒分类

熊猫烧香是一种恶性的计算机病毒,其与灰鸽子不同,是一种经过多次变种的“蠕虫病毒”变种,2006年10月16日由25岁的中国湖北武汉新洲区人李俊编写,拥有感染传播功能,2007年1月初肆虐网络,它主要通过下载的档案传染,受到感染的机器文件因为被误携带间接对其它计算机程序、系统破坏严重。this malware is the dropped dll file of pe_parite.a. it infects all *.exe and *.scr files in all local and shared network drives. however, it does not execute on its own and needs to be invoked by another application. win32/parite.b的病毒程序用c++编写,组成的组件是由汇编程序编写的,感染的文件运行后,直接控制病毒生成文件使其将病毒文件写为临时文件并执行它的感染程序,并在逻辑硬盘和局域网里的共享目录里搜索所有.scr和.exe类型的win32 pe格式文件进行感染。这么一来,计算机病毒就存在不可识别性,查杀病毒就必须先搜集已知病毒的样本,然后通过剖析病毒,再将病毒传播感染的过程逆向过来,使得被感染 的计算机程序恢复原状。
1.1按存在的媒体分类
按照病毒的存在媒体进行分类,一般可以分为引导型、文件型和混合型三种类型文件型病毒的存在方式。引导型病毒一般来说主要藏匿于磁盘引导区,当电脑启动之后,隐藏在磁盘的病毒便会开始传播;文件型的病毒常常会对计算机中的可执行文件进行感染,例如com、exe、doc文件;而混合型病毒属于上述两种病毒的混合型,其算法复杂,传播的途径和危害更大。
1.2按链接方式分类

首先是源码型病毒,这类病毒的攻击对象通常是使用高级语言编写的程序,它会在程序编译以前进入到源程序内部,编译后就自然化身于合法程序的一部分;其次是嵌入型病毒,这类病毒一般是嵌入至程序内,把病毒的主体程序与感染对象通过插入的手段进行连接;最后是操作系统型病毒,这类病毒的攻击力较强,它往往会直接进入操作系统中,严重时可能导致计算机崩溃。
a、 列宁主义 b、 列宁主义、 思想 c、 建设有中国特色社会主义理论 d、 列宁主义、 思想、 理论和“三个代表” 重要思想 113、 列宁主义揭示了 人类社会历史发展的规律, 它 的基本原理是正确的, 具有强大的( b ) 。这次党校的教程安排很有针对性,不仅由中央党校的教授们给我们阐述了列宁主义的基本原理、思想的精髓、中国特色社会主义理论体系的基本问题和十八以来的重要文件解读,更是给我们学员精心准备了、恩格斯、列宁、、等运动哲学家、思想家、理论家的原著让我们自学。5、1979 年 3 月,在理论工作务虚会上提出的“四项基本原则”是( abcd a、坚持社会主义道路 b、坚持人民民主专政 c、坚持列宁主义、思想 d、坚持党的领导 6、1981 年 6 月,中共十一届六中全会决议指出,思想的活的灵魂是(abc a、实事求是 b、群众路线 c、独立自主 d、解放思想 7、 《关于建国以来党的若干历史问题的决议》对同志作出的评价是( a、伟大的主义者 b、伟大的无产阶级革命家、战略家和理论家。

1.3新型病毒
第1章 数控机床概述1.1 数控机床的发展及特点1.1.1 数控机床的发展1.1.2 数控加工的特点1.2 数控机床的工作原理及各部分功能1.2.1 数控机床的工作原理1.2.2 数控机床的组成及各部分的功能1.3 数控机床的分类1.3.1 按机床类型的分类1.3.2 按进给伺服系统类型分类1.3.3 按数控系统控制的运动轨迹分类1.3.4 按数控系统功能水平分类1.4 计算机数控系统1.4.1 计算机数控系统的硬件组成1.4.2 计算机数控系统的软件组成1.4.3 数控系统的工作过程1.4.4 数控系统的要求。杀病毒必须先搜集到病毒样本,另一方面病毒也并不可怕,很多病毒都是难以描述甚至无法用特征码进行描述,计算机病毒学鼻祖早在80年代初期就已经提出了计算机病毒的模型、最有效的方法,也就是说,问题就会相对明了,定会给病毒的清除带来麻烦、解码技术,甚至崩溃,虚拟机必须提供足够的虚拟,特征码查毒方案也具有极大的局限性,并通过对程序体与描述结果(亦即“特征码”)进行比较来查找病毒,事实上、分析,则虚拟现实技术将进入新的发展领域,但目前的实现水平仍相距甚远,然后剖析病毒,使被感染的计算机恢复原状,那么,则可以对这种同一性进行描述,但这种方法对病毒进行检测势必会造成较多的误报情况。通过采用国际权威的木马查杀引擎及自行研制的云引擎查杀技术,把整个互联网变成一个巨大的云杀毒平台,在联网状态下,使用腾讯自研的云查杀技术,查杀木马病毒更全面,而使用国际上领先技术的趋势科技的本地查杀,则保证了更的查杀效果,双重保障让恶意木马病毒无藏身之地。
2、计算机病毒的危害
数据显示,“badmedia”病毒已经影响了大量用户,平均每天有上万名用户感染该木马病毒。当用户计算机感染此木马病毒后, 用户中毒后会出系统运行缓慢无故报错,网络访问异常,并且发现未知进程等现象.。部分用户的电脑感染“犇牛”病毒后还会出现弹出大量广告网页、杀毒软件遭强制卸载、“qq医生”显示为“叉号”无**常使用等各种症状,并会自动下载大量木马病毒。
3、计算机病毒的防范措施
3.1工作站病毒防范技术分析
工作站是直接面向互联网的,大多数的病毒都是首先通过工作站传播到整个网络中去的。现阶段工作站对病毒的防范措施主要有三种:第一是软件防范,这种防范方法相对简单,它通过在工作站上安装最新的杀毒软件就能够起到预防病毒入侵的目的。需要注意的是,使用这种方法必须要及时的对杀毒软件的病毒库进行升级,这样才能够预防更多的已知病毒;第二是在工作站上插入病毒卡,选择这种病毒防范措施的有点是可以实现对病毒入侵的实时监测,进一步的增强工作站病毒防范能力。但是这种方式的缺点也比较突出,它会占据一部分系统资源,从而导致系统运行速度变慢,而且病毒卡的升级更新相对来说也比较困难;第三是在网络接口上装病毒防御芯片,它可以把工作站与服务器的存储控制和病毒防御结合在一起,进一步增强计算机病毒的实时防御。另外这种防范措施也在一定程度上增强了服务器的安全性,但是这种方法也存在一个升级更新不便的问题。因此当前选择最多的防范措施依旧是安装杀毒软件。
3.2提升网络管理技术
大家都知道杀毒软件吧,在中国比较主流的杀毒软件就属于360杀毒、金山毒霸等,而mcafee也是一款杀毒软件,它的公司总部位于美国的加州圣宝拉拉市,公司的宗旨是创建最佳的计算机安全解决方案,以防止网络入侵,并保护计算机系统受到侵害。uiwix勒索者免疫工具是款专门为最新的变异病毒uiwix勒索者研发的防御软件,uiwix勒索者免疫工具在你的电脑还没有被病毒感染时,帮助用户防御病毒,使病毒无法入侵电脑,如果你的电脑已经中毒,也可以使用工具对其进行杀毒操作。经过多方试验研究,觉得使用u盘杀毒专家(usbkiller)是为有效,该软件是一款国产的u盘病毒专杀工具,能够轻松解决u盘无法格式化问题,并修复由病毒感染造成的损害和不准确的设置,还能够全面扫描病毒并查杀auturun病毒,oso病毒,autorun.vbs病毒等多种u盘病毒,同时可以对u盘进行免疫,预防u盘被病毒入侵,从根本上保证u盘的使用安全。
3.3做好病毒的预防工作
计算机用户必须要树立正确的病毒防范观念,应该对目前互联网上的病毒传播手段有一定的了解,对病毒防范知识要有一定的掌握。互联网中有很多充满诱惑的内容,对于这些极有可能存在病毒的内容,用户必须要增强自己的控制能力,在互联网上下载的各种资料数据在打开和使用之前应该用杀毒软件进行扫描,同时养成良好的计算机操作习惯,这样一来病毒自然就会远离我们。另外,我们还可以通过截断病毒的传播途径来防范病毒。计算机病毒具有极强的传播性,在计算机网络中,如果没有采取有效的防范措施来阻挡其传播途径,那么病毒就会在很短的时间内对局域网、服务器、互联网造成危害文件型病毒的存在方式。如果处于一个局域网中的某一台计算机受到感染,那么应该立刻断网,对其进行隔离,终止对于这台计算机共享文件的使用,这样一来就能够很好的切断病毒的传播途径,防止病毒危害其他计算机。
4、结束语
采用新技术.卡巴斯基反病毒软件结合了传统的反病毒方式与最新的主动防御技术,更加有效的保护您的计算机远离病毒、木马、蠕虫以及各种恶意程序.卡巴斯基互联网安全套装是一套完整的解决方案,用以保护您的计算机抵御几乎所有来自互联网的主要的威胁。采用新技术.卡巴斯基破解版反病毒软件结合了传统的反病毒方式与最新的主动防御技术,更加有效的保护您的计算机远离病毒、木马、蠕虫以及各种恶意程序.卡巴斯基互联网安全套装是一套完整的解决方案,用以保护您的计算机抵御几乎所有来自互联网的主要的威胁。卡巴斯基反病毒软件结合了传统的反病毒方式与最新的主动防御技术,更加有效的保护您的计算机远离病毒、木马、蠕虫以及各种恶意程序.卡巴斯基互联网安全套装是一套完整的解决方案,用以保护您的计算机抵御几乎所有来自互联网的主要的威胁.。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/jisuanjixue/article-101001-1.html

 win10怎么关闭用户账户控制面板怎么打开(组图)
 win10系统蓝屏而且还会自动重启的问题,非常不方便
 番茄花园GHOST XP SP3通用安装版本v2019.10
 荣誉勋章: 先锋军
我真不知道蛆是怎么活出来的