卡巴斯基:能用恶意代码对硬盘固件进行重编程
电脑杂谈 发布时间:2021-02-11 20:02:07 来源:网络整理最近发现的网络“ Equation Group”中最令人震惊的部分是其神秘的。他们将这些数据放在硬盘上的所谓“服务区”中,硬盘在该服务区中存储其内部操作的数据。
隐藏的存储区
在此固件Trojan事件曝光期间,攻击者可以使用隐藏扇区存储数据的功能并未得到太多解释,但这是固件入侵的重要组成部分。同时,这也引发了一系列有关攻击者如何做到这一点的问题。由于没有在受感染的系统中写入真实的固件木马代码的副本,因此此攻击仍然存在许多未解之谜,但是我们仍然可以做出一些猜测。

装有未使用的固件的ROM芯片中有少量存储空间。如果ROM芯片容量为2M字节,则固件可能仅占据1. 5M,留下0. 5M的空间供攻击者隐藏他们想要窃取的数据。
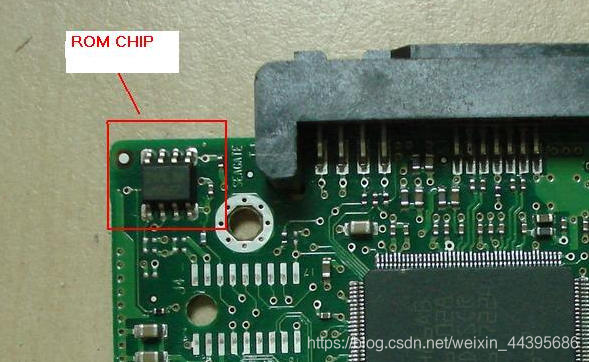
如果目标主机已打开磁盘加密,则此空间非常有用。由于Equation Poison和Dogfish恶意软件在Windows下运行,因此他们可以在加密文件之前获取文件的副本,并将其存储在不会加密的隐藏空间中。但是,芯片上没有太多空间,无法存储太多数据和文档,攻击者只能选择有价值的东西来逃避加密。
“考虑到Dogfish恶意软件可以在系统启动阶段启动,它们还可以捕获加密密钥并将其存储在此隐藏存储区域中。”
当局可以稍后通过边界封锁或NSA所谓的“海关机会”获得这些计算机,然后从隐藏的存储区域提取捕获的密钥以解锁硬盘驱动器。
Rayou认为,此策略的目标仅限于未连接到Internet且具有加密硬盘驱动器的计算机。他们发现,被征募的五台机器中有一台没有互联网连接,被用于特殊的安全通信。
”固件Trojan的所有者仅在没有其他方法的特殊情况下才使用它。想想bin Laden。他生活在与外界隔离的沙漠中,没有Internet或电子足迹。如果您想您可以怎么做才能从他的计算机上获取信息?您只能将文档放在隐藏的存储区域中,然后等待一两年后再回来偷它,这种方法的好处是明确而具体的。 “
但是,Raju还认为攻击者的脑海中应该有更大的蓝图。 “也许他们会在不久的将来对其进行升级,不再只是存储密钥,而是将所有文件存储在隐藏区域中。那时,一旦他们有机会实际访问受感染的系统,他们就可以从隐藏中退出。获取所有纯文本文档。”

如果他们可以将操作系统的整个目录复制到隐藏的扇区中以备将来使用,则不需要该密钥。但是固件所在的闪存芯片太小,无法容纳大量数据。因此,攻击者需要更多的隐藏存储空间。幸运的是,这个空间确实存在。硬盘服务区上有很大的区域,可以强制存储大量文件缓存扇区,甚至可以存储计算机其他部分上已删除文件的副本。该服务区也称为保留区或系统区,用于存储固件和操作硬盘所需的其他数据,但是其中很大一部分是可用空间。
以色列“ Recovery”公司的数据恢复专家Ariel Berkman在2013年2月发表了一篇有趣的文章,其中提到:“不仅这些区域不会被常规工具,防病毒软件和计算机取证所清洗。工具也无法访问。”
Berkman指出,Western Digital硬盘驱动器具有141MB的预留服务区,但仅使用了12MB,剩余空间可用作隐藏存储。
如果要在服务区中写入数据,则必须了解每个制造商未公开的特定命令,因此攻击者必须首先弄清楚这些命令是什么。一旦他们弄清楚了,“攻击者可以通过将特定于供应商的命令(VSC)直接发送到硬盘驱动器,从而操纵这些服务区域来读写原本无法访问的数据。”编写程序以自动将文档复制到该区域也是可行的,尽管这有些琐碎。伯克曼本人编写了一个概念验证程序来向服务区读写94MB文件,但是该程序有点不稳定,可能会导致数据丢失或硬盘崩溃。
但是,以这种方式隐藏大量数据存在一个问题:只要检查服务区域中已用空间的大小,就可以发现隐藏数据的存在。如果该扇区应具有129MB的可用空间,但只剩下80MB,则意味着这里不应该存在某些内容。但是,泄露的NSA文件写于2006年,但直到上个月Der Spiegel才发布,这表明NSA可能已经解决了这个问题。
NSA实习生的解决方案
该文档基本上是美国国家安全局(NSA)为其所谓的“可持续发展部门”发展未来活动能力的愿望清单。 “持久性部门”中有一个攻击小组,该小组使用重写固件,基本输入输出系统(BIOS),总线(BUS)和驱动器的方法来建立和维护对受感染主机的长期控制。本文档列出了NSA实习生需要为攻击团队开展的大量项目。其中之一是“隐藏存储”项目,该项目可通过开发硬盘固件植入程序来防止发现硬盘上的隐藏存储。为达到此效果,植入物必须防止系统发现磁盘上的真实可用空间量。
文档内容为:``该项目的想法是修改特定硬盘的固件,使其只能识别一半的可用空间。它将识别出的容量数据返回给操作系统,而无需提供该方法可以访问的任何其他空间。”分区表中只会显示硬盘上的一个分区,因此其他分区(即存储数据的分区)将保持不可见和不可访问状态。
修改后的固件中有一个特殊的钩子。仅当主机重新启动并且硬盘驱动器收到特定命令时,隐藏存储空间才会被解锁。解锁后,隐藏的分区可以在分区表中看到并且可以访问,直到该分区被另一个特定命令锁定为止。
从这个已有八年历史的文档中,我们不知道NSA检索隐藏数据的详细计划。同样令人迷惑的是,这些实习生是否实际上已经开发出可以满足NSA目标的固件植入物。但是,文档中提到:实习生必须在签署任务后的六个月内提出项目解决方案,并且考虑到NSA在其他方面的创造力,我们毫不怀疑他们已经做到了。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/dianqi/article-356112-1.html
-

-
窦融
crystal
 最新版:HDD Tools(硬盘读取工具)4.01正式版
 船 冷凝 真空 【怀化商业计划书√学校建设
 直冷冰箱怎么除霜 无霜冰箱的优缺点 无霜冰箱原理介绍
 买空调注意什么?奥克斯空调怎么样?买空调注意哪些参数?买二手空调注意什么?
是击穿了也不爆炸