Kingsoft Internet Security警告:该病毒针对硬盘的分区表,中毒将丢失所有数据
电脑杂谈 发布时间:2020-09-03 23:10:43 来源:网络整理
中国新闻社,8月11日。一段时间以来,金山互联网安全实验室注意到,严重威胁数据安全性的病毒呈上升趋势。近年来,安全供应商已经注意到,大多数病毒都是为了谋取非法利益,并且纯破坏性病毒已经变得非常罕见。这种类型的病毒会专门破坏用户数据,处理不当会造成严重的损失。金山互联网安全实验室提醒网民要特别注意试图篡改硬盘分区信息的恶意病毒。
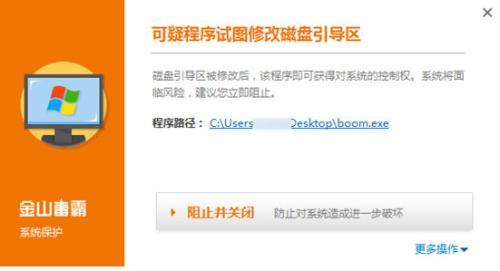

图1金山毒霸Internet Security拦截了一个试图重写磁盘引导区的病毒
金山毒霸的安全专家提醒用户:在大多数情况下,仅当用户重新安装操作系统时,才使用重写分区表的操作。当计算机系统正常时,如果没有明确提示某个应用程序,则尝试重写分区表,通常表明这是恶意软件。

在上图中的这种情况下,如果用户选择允许运行恶意程序而不是阻止恶意程序,则病毒将具有下一个重新启动计算机的命令。
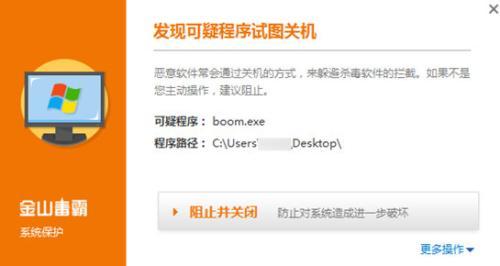

图2病毒尝试重新启动计算机
重新启动计算机时,会发现您无法再正常登录Windows,因为硬盘的主启动记录已被重写,并且Windows的启动程序已被破坏。您所看到的只是一个病毒完成的警告框。

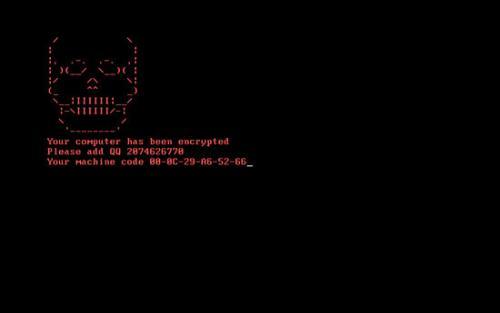
尝试添加屏幕上显示的QQ号,提示已报告QQ号。看来,许多不公正行为会杀死自己,这也意味着网民已经被招募。
金山毒霸的安全专家建议,当防病毒软件提示该软件正试图重写分区表以避免危害时,网民们果断地选择阻止并关闭危险程序。一旦在此示例中出现病毒,就意味着硬盘启动已损坏。此时,仅建议使用WinPE引导U盘引导,然后使用DiskGenius等工具还原或重建分区以还原数据。
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/dianqi/article-313291-1.html
相关阅读
发表评论 请自觉遵守互联网相关的政策法规,严禁发布、暴力、反动的言论
-

-
吴季子
苏丹红
-
王英英
对胆敢侵犯中国领土领海主权的行为必须敢于斗争
 超级硬盘数据恢复注册码安易数据下载地址:注册机
 美国亿达推出专用除湿水热泵
 四合电动扫地机批发
 格力两台变频柜机i尚,圆柱型白色客厅柜机
由于信息情报获取的能力的不足