网络游戏使用TCP / IP协议栈. 游戏客户端遇到攻击? !
电脑杂谈 发布时间:2020-07-16 18:09:37 来源:网络整理
[tc]魔兽争霸3内存修改器v7
立即下载
我们的游戏使用tcp进行通信. 服务器程序绑定到端口8300,以为游戏客户端提供服务. 最近,该端口一直受到攻击. 情况描述如下:

(1)攻击者每次从应用程序层通过端口8300建立最多两三百个TCP连接.
(2)从防火墙监视的角度来看,攻击流量很小,因此不会触发防火墙的流量警报.
(3)每次发生攻击时,原始播放器的tcp连接都不会断开连接(应用程序未引发TCP连接断开连接的异常),但是服务器不再从客户端接收任何消息. 服务器进程的CPU猛增到100%,没有发现异常的内存使用情况.
(4)服务器从未收到来自攻击者tcp连接的任何消息.
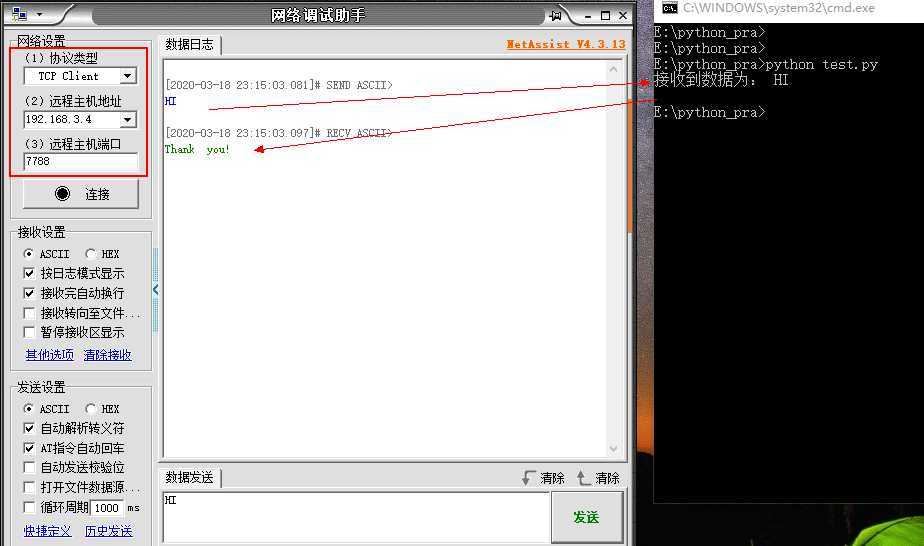
(5)我们监视了tcp半连接,并排除了基于tcp的半连接攻击.
(6)重新启动服务器程序后,一切恢复正常.
我们的行动和思考:
(1)最初,我们认为这是服务器程序出现问题tcp客户端软件,导致100%的CPU. 以后,通过详细检查程序代码,并使用文本日志定期记录程序每个线程的状态(每5秒),排除了这种可能性. 换句话说,在攻击过程中,服务器中每个线程的操作都是正常的. (后来,我们进一步证实了这一点-我们在游戏服务器之前添加了一个简单的tcp代理服务器. 游戏服务器不再暴露于外界. 所有客户端都连接到代理服务器. 代理服务器连接到游戏服务器和客户端之间进行所有数据转发,结果是代理服务器受到攻击,代理服务器的代理服务器进程的cpu达到100%(重启代理程序后这也是正常的,并且游戏服务器进程已正常).

(2)在消除了程序问题之后,我们开始怀疑攻击者正在攻击TCP / IP协议栈(可能是基于TCP / IP的某些漏洞),从而导致操作系统处理了底层TCP / IP报告数据报时,它处于繁忙状态,这导致100%的CPU. 当底层繁忙时,来自客户端的正常消息将没有时间接收或提交给应用程序层(即我们的服务器程序).
我们尚未确定,确切的攻击方法是什么?我们之前遇到的大多数攻击都是流量攻击,并且没有这种低带宽攻击或TCP / IP漏洞攻击的经验. 我不知道哪个英雄遇到过类似情况. 我可以指出一两个. 我很感激哈哈
附件: 我发现了一些与TCP / IP攻击有关的信息,这些信息可能与我们对Internet的攻击有关tcp客户端软件,请与您共享:
(1)TCP协议阻塞窗口算法攻击技术:

(2)TCP RST攻击:
(3)低速率拒绝服务攻击的原理:
(4)TCP漏洞可能导致致命的DoS攻击:
(5)泪珠攻击:
(6)地面攻击:
本文来自电脑杂谈,转载请注明本文网址:
https://www.pc-fly.com/a/bofangqi/article-282605-1.html
-

-
陆瀍
我去你能在恶心我吗
-
陈人杰
而且
 MPC-HC官方中文绿色版-经典,精巧,高效的通用格式视频和音频播放器(免费
 云图电视直播应用
 第一卷必修部分评析 一、单选题 30分得分 必修在关系型中 表中的列称为 A、下标B、记录 C、网页 D、关键字
 香港键盘到湖州香港报关代理
国内经济下行